
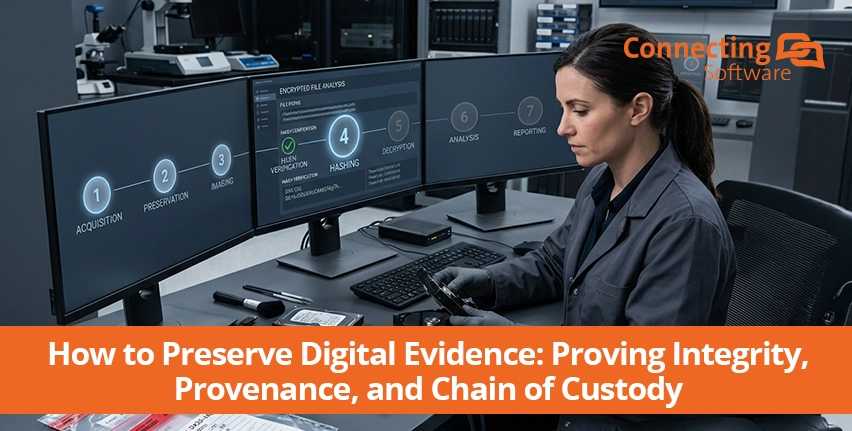
Узнайте, как обеспечить сохранность цифровых доказательств с помощью семиэтапного процесса, позволяющего подтвердить их целостность, происхождение и цепочку хранения, разработанного с учетом рекомендаций NIST, ISO/IEC и SWGDE.
Ниже вы найдете наш Блокхейн сообщения
Просмотреть все записи в блоге
Узнайте, как обеспечить сохранность цифровых доказательств с помощью семиэтапного процесса, позволяющего подтвердить их целостность, происхождение и цепочку хранения, разработанного с учетом рекомендаций NIST, ISO/IEC и SWGDE.
Большинство организаций могут объяснить, как работают их системы идентификации. Гораздо меньше организаций могут доказать, какие данные система обрабатывала в момент принятия решения, как она оценивала эти данные и осталась ли запись неизменной с тех пор.
Требование о контроле со стороны человека, предусмотренное статьёй 14, и понятие ’существенного изменения’, содержащееся в пункте 23 статьи 3, создают бремя доказывания, которое обычная лесозаготовка не может удовлетворить.
Если в вашей программе обеспечения соответствия требованиям “выглядит официально” по-прежнему рассматривается как доказательство подлинности, это решение должно вызвать у вас больше беспокойства, чем очередное предупреждение о уязвимости «нулевого дня».
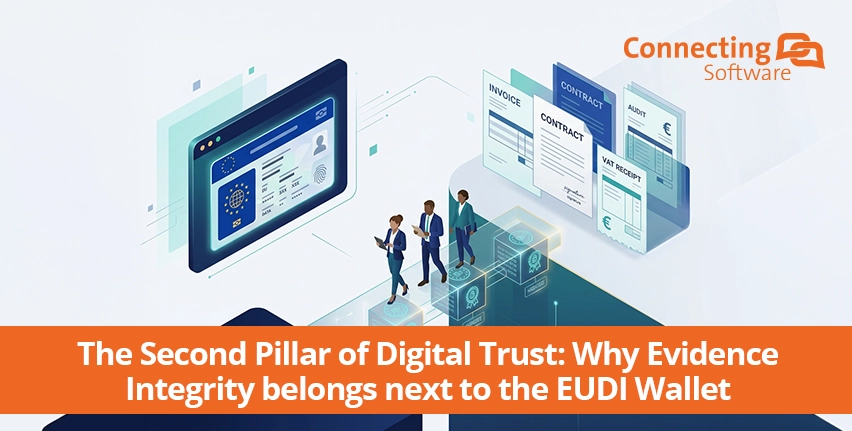
Обеспечение долгосрочной целостности доказательств может способствовать снижению бремени соблюдения нормативных требований для малых и средних предприятий, укреплению трансграничного доверия и устранению разрыва в сборах НДС в размере 128 млрд евро в масштабах всего ЕС.
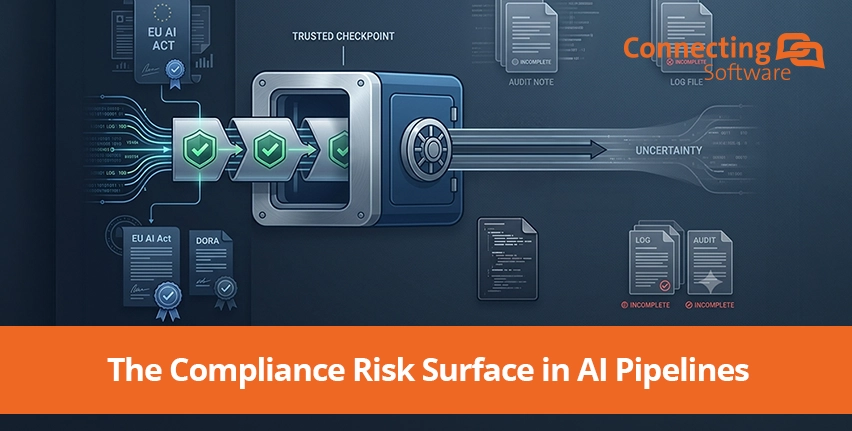
Изменения, внесенные после момента установления доверия, должны быть подтверждены фактами, а не предполагаться — при этом в большинстве программ обеспечения соответствия отсутствует соответствующий механизм.
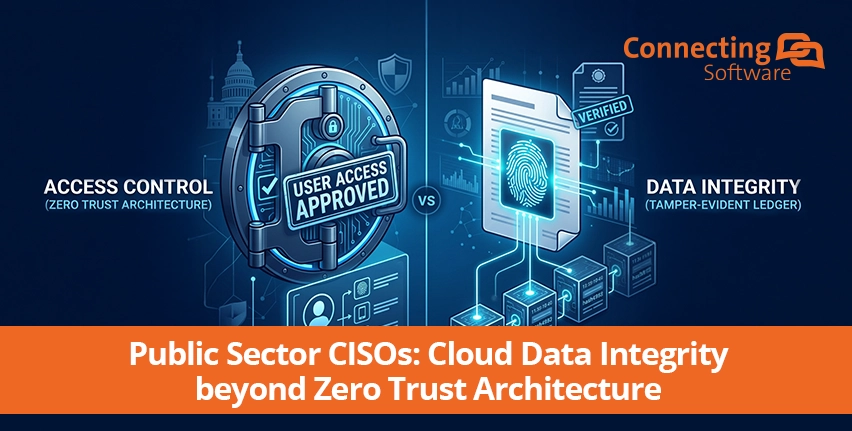
Руководители по информационной безопасности (CISO) в государственном секторе СНГ располагают отлаженными механизмами контроля в рамках модели «Zero Trust». Эти механизмы не обеспечивают гарантий целостности данных. Мы работаем над тем, как их обеспечить.
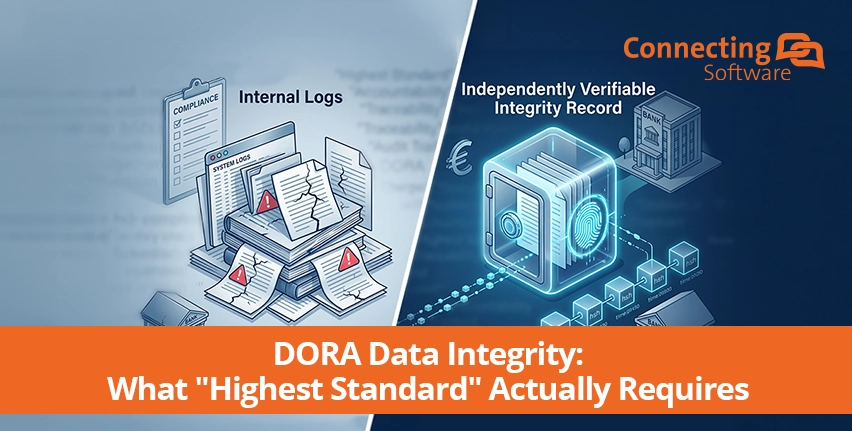
DORA требует соблюдения высочайших стандартов доступности, подлинности, целостности и конфиденциальности данных, находящихся в состоянии покоя, использования или транспортировки. Мы помогаем вам добиться этого на практике.
Если бы завтра Комиссия по ценным бумагам и биржам США реконструировала событие на рынке по вашим CAT-данным, смогли бы вы доказать, что данные не были изменены после подачи?