
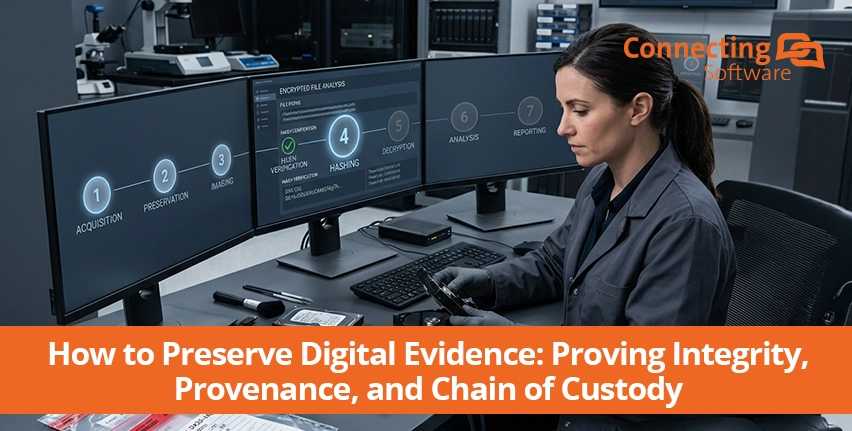
Erfahren Sie, wie Sie digitale Beweismittel mithilfe eines siebenstufigen Verfahrens sichern, um deren Integrität, Herkunft und Beweiskette nachzuweisen – auf der Grundlage der Leitlinien von NIST, ISO/IEC und SWGDE.
Nachfolgend finden Sie unsere Blockkette Beiträge
Alle Blogeinträge anzeigen
Erfahren Sie, wie Sie digitale Beweismittel mithilfe eines siebenstufigen Verfahrens sichern, um deren Integrität, Herkunft und Beweiskette nachzuweisen – auf der Grundlage der Leitlinien von NIST, ISO/IEC und SWGDE.
Die meisten Organisationen können erläutern, wie ihre Identitätssysteme funktionieren. Weitaus weniger können jedoch nachweisen, welche Daten das System zum Zeitpunkt der Entscheidung verarbeitet hat, wie es diese Daten gewichtet hat und ob die Aufzeichnung seitdem unverändert geblieben ist.
Die in Artikel 14 festgelegte Anforderung einer menschlichen Kontrolle und der Begriff der ’wesentlichen Änderung’ in Artikel 3 Absatz 23 begründen eine Beweislast, die durch gewöhnliche Holzeinschlagaktivitäten nicht erfüllt wird.
Falls Ihr Compliance-Programm “es sieht offiziell aus” nach wie vor als Beweis für die Echtheit wertet, sollte Ihnen dieses Urteil mehr Sorgen bereiten als Ihre nächste Zero-Day-Warnung.
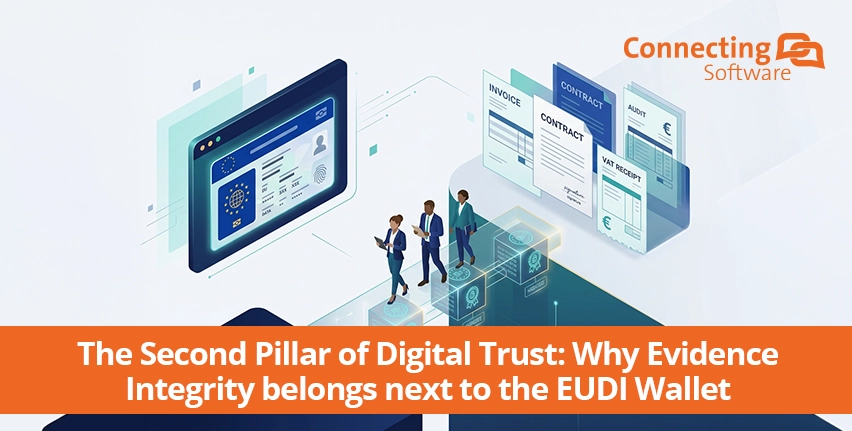
Die langfristige Gewährleistung der Integrität von Belegen könnte dazu beitragen, den Verwaltungsaufwand für KMU zu verringern, das grenzüberschreitende Vertrauen zu stärken und die EU-weite Mehrwertsteuerlücke in Höhe von 128 Milliarden Euro zu schließen.
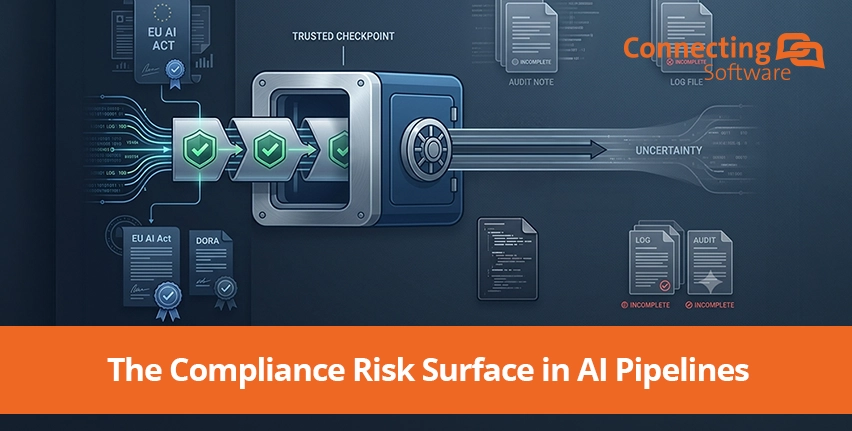
Änderungen nach dem Vertrauenspunkt müssen nachweisbar sein und dürfen nicht einfach angenommen werden – und die meisten Compliance-Programme verfügen nicht über einen entsprechenden Mechanismus.
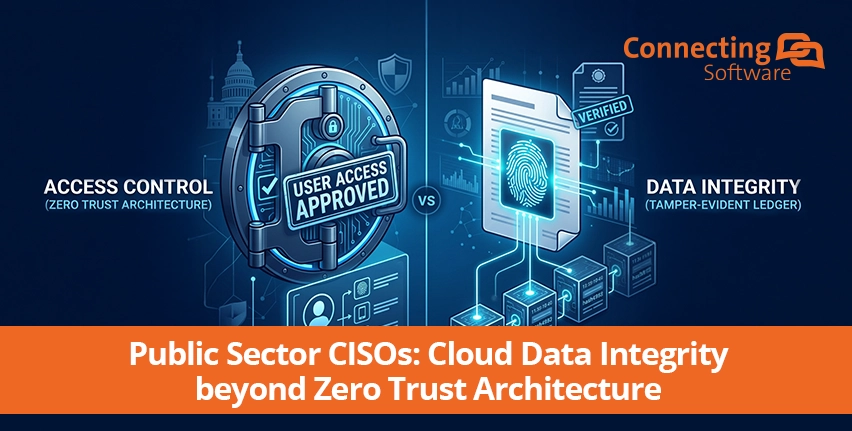
CISOs im öffentlichen Sektor verfügen über ausgereifte Zero-Trust-Kontrollen. Diese Kontrollen bieten jedoch keine Garantien für die Datenintegrität. Wir arbeiten daran, wie wir solche Garantien schaffen können.
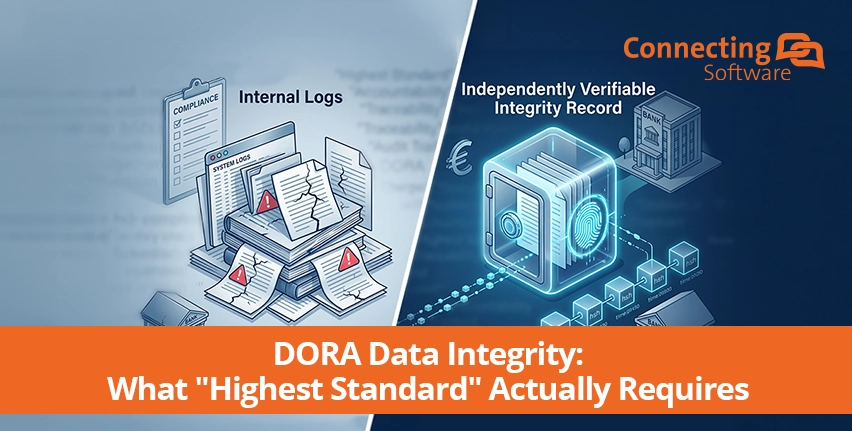
DORA stellt höchste Anforderungen an die Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit von Daten, ob im Ruhezustand, bei der Nutzung oder bei der Übertragung. Wir helfen Ihnen, dies in der Praxis zu erreichen.
Wenn die SEC morgen ein Marktereignis aus Ihren CAT-Einreichungen rekonstruieren würde, könnten Sie dann beweisen, dass die Daten nach der Einreichung nie geändert wurden?