
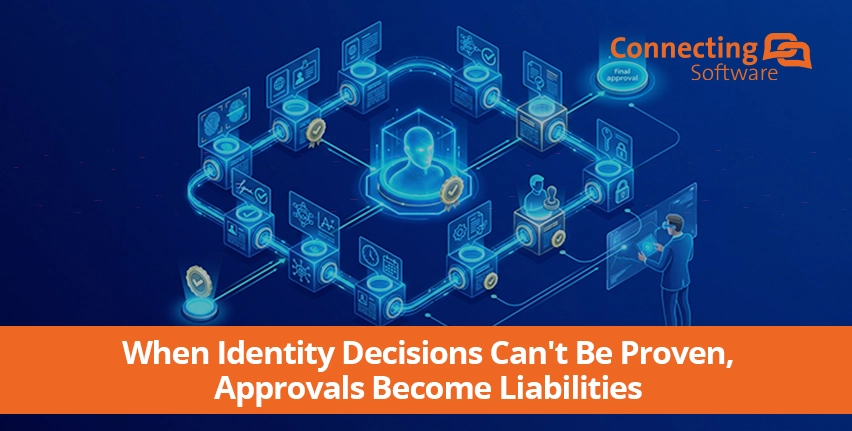
Die Identitätsprüfung ist schon seit einiger Zeit mehr als nur eine Dokumentenprüfung. Heute kann es sich durchaus um eine KI-gestützte Entscheidung handeln, die aus Dutzenden von Signalen – biometrische Daten, Geräte-Fingerabdrücke, Verhaltensmuster, Risikobewertungen von Drittanbietern – zusammengestellt und zu einer einzigen automatisierten Genehmigung zusammengefasst wird. Diese Entwicklung hat die Betrugserkennung präziser gemacht. Sie hat aber auch ein Problem der Nachvollziehbarkeit geschaffen, das die meisten Sicherheitsteams noch nicht vollständig einkalkuliert haben.
Die meisten Organisationen können erklären, wie ihre Identitätssysteme funktionieren. Weitaus weniger können nachweisen, was das System im Moment der Entscheidung verarbeitet hat, wie es diese Beweise gewichtet hat und ob Der Eintrag ist seitdem unverändert geblieben.. In diesem Artikel wird erläutert, warum KI-gesteuerte, fragmentierte Identitäts-Stacks diese Lücke geschaffen haben, warum die Protokollierung allein sie nicht schließen kann und wie eine Evidenzschicht aussieht – eine, die Ihre bestehenden Kontrollmechanismen ergänzt und nicht ersetzt.
KI hat die Identitätsprüfung verändert – aber sie hat auch verändert, was Sie nachweisen müssen
Früher waren Entscheidungen zur Identitätsprüfung binär: Ein Dokument war entweder echt oder gefälscht, und ein geschulter Prüfer traf die Entscheidung. Dieses Modell beschreibt nicht mehr, wie die Überprüfung heute funktioniert. Moderne Systeme berechnen einen Vertrauenswert aus einer Reihe von probabilistischen Signalen – Lebendigkeitsprüfungen, Konfidenz bei der Gesichtsabgleichung, Gerätekontext, Sitzungsdauer, verhaltensbasierte Biometrie – wobei keines dieser Signale für sich allein die Identität belegt. Sie summieren sich, und das System erteilt die Genehmigung oder lehnt ab, je nachdem, wo der Gesamtwert im Verhältnis zu einem Schwellenwert liegt.
Die Studie von Gartner über KI-generierte Deepfakes zeigt, warum dies in großem Maßstab von Bedeutung ist. Das Unternehmen geht davon aus, dass innerhalb weniger Jahre, Etwa drei von zehn Unternehmen werden der biometrischen Gesichtsauthentifizierung als eigenständige Kontrollmaßnahme kein Vertrauen mehr schenken, denn Deepfake-Angriffe machen es unmöglich, sicher zu sein, dass es sich bei dem "Gesicht" am anderen Ende um eine lebende Person handelt. Gartner wies zudem auf einen starken Anstieg von Angriffen im „Injection“-Stil hin – dabei werden synthetische Medien direkt in die Verifizierungspipeline eingespeist, anstatt sie vor eine Kamera zu halten. Die praktische Auswirkung besteht nicht nur darin, dass Betrugsfälle schwerer aufzudecken sind. Es bedeutet auch, dass jede automatisierte Genehmigung nun auf einer Kombination von Signalen, was es Monate später erheblich erschwert, genau nachzuvollziehen, warum eine Entscheidung so ausfiel, wie sie ausfiel.
Je mehr Signale und Systeme an der Entstehung einer einzelnen Entscheidung beteiligt sind, desto schwieriger wird es, im Nachhinein mit Sicherheit festzustellen, was genau passiert ist.
Die in modernen Identitäts-Stacks verborgene Lücke bei der Nachvollziehbarkeit
Nur noch wenige Unternehmen lassen die Identitätsprüfung von einem einzigen Anbieter durchführen. Ein typischer Stack verbindet einen Anbieter für die Dokumentenprüfung, eine Biometrie-/Lebendigkeitsprüfung, einen Feed für Geräteinformationen, eine Plattform zur Betrugsbewertung sowie eine interne Koordinationsschicht, die die Ergebnisse zu einer einzigen Genehmigungs- oder Ablehnungsentscheidung zusammenführt. Jede Komponente liefert ihr eigenes Ergebnis, ihr eigenes Format und ihren eigenen Aufbewahrungszeitplan. Die Rechenschaftspflicht erstreckt sich über diese gesamte Kette – ebenso wie die Beweise.
Eine Studie von Deloitte „Digital Trust“ bringt es auf den Punkt: Da digitale Ökosysteme immer stärker miteinander verflochten sind, verteilt sich die Verantwortung für die Aufrechterhaltung des Vertrauens auf viele interne Teams und externe Anbieter, anstatt bei einem einzigen Verantwortlichen zu liegen. In einem Identitäts-Stack bedeutet dies, dass die Protokolle eines einzelnen Anbieters nicht das gesamte Bild widerspiegeln – und das Abgleichen von fünf Teilprotokollen nach einem Vorfall ist etwas ganz anderes als das Abrufen eines einzigen vollständigen Datensatzes.
Genau hier bleibt die operative Protokollierung stillschweigend hinter den Erwartungen der Aufsichtsbehörden zurück. Protokolle dienen der Fehlerbehebung: Sie geben Ihrem Team Auskunft darüber, was das System getan hat. Sie beweisen jedoch für sich genommen nicht, dass ein gespeicherter Datensatz seit seiner Erstellung nicht verändert wurde – und genau auf diesem Unterschied basieren die Vorschriften zur Aufbewahrung von Unterlagen. Die Die geänderte Vorschrift 17a-4 der SEC, die die Aufbewahrungspflichten für Broker-Dealer regelt, schreibt vor, dass Unternehmen entweder unveränderliche WORM-Speicher oder ein Audit-Trail-System verwenden müssen – wobei der Audit-Trail-Pfad nur dann als ausreichend gilt, wenn ein Unternehmen die ursprüngliche Version eines später geänderten oder gelöschten Datensatzes rekonstruieren kann. Die Aufsichtsbehörde fragt nicht nur, was in der Aufzeichnung steht, sondern auch, ob Sie nachweisen können, dass sie nicht verändert wurde.
Das Rahmenwerk des NIST für das Risikomanagement im Bereich der künstlichen Intelligenz weist auf dieselbe Lücke aus Sicht der KI-Governance hin und nennt dabei verantwortungsbewusst und transparent als Kernmerkmale eines vertrauenswürdigen KI-Systems – die nicht nur grundsätzlich erklärbar, sondern in der Praxis auch nachweisbar überprüfbar sind.
Die Kosten, die entstehen, wenn dieser Nachweis fehlt, werden erst dann deutlich, wenn etwas schiefgeht. Die IBM-Studie „2025“ Die durchschnittliche Zeit, die Unternehmen für die Identifizierung und Eindämmung einer Sicherheitsverletzung benötigen, wird auf etwa acht Monate geschätzt – der kürzeste Zeitraum, der in neun Jahren der Datenerfassung gemessen wurde, aber dennoch lang genug, dass jede Genehmigung, die Ihr Identitäts-Stack in diesem Zeitraum erteilt hat, in einer Grauzone liegt: Ist sie sicher oder wurde sie ausgenutzt? Ohne eine unabhängig überprüfbare Dokumentation kann es Monate dauern, diese Frage zu beantworten – wenn sie überhaupt beantwortet werden kann.
Das ist die Frage, die Ihnen schlaflose Nächte bereiten sollte – nicht "Haben unsere Kontrollmechanismen versagt?", sondern: Können Sie nachweisen, dass diese Entscheidungsunterlage seit der Genehmigung nicht verändert wurde? Für die meisten Organisationen lautet die ehrliche Antwort „Nein“.
Die Lücke schließen – mit nachprüfbaren Entscheidungsprotokollen
Betrugsprävention und Beweisintegrität lösen zwei unterschiedliche Probleme. Ihr IDV- und Betrugsbewertungs-Stack beantwortet zum Zeitpunkt der Transaktion die Frage: "Ist diese Identität legitim?" Fast nichts darin beantwortet sechs Monate später die Frage: "Können Sie nachweisen, dass sich der Datensatz dieser Entscheidung seitdem nicht verändert hat?" Genau diese zweite Frage soll durch eine Beweisschicht gelöst werden.
Das ist die Rolle Truth Enforcer Funktionsweise. Es handelt sich um ein Blockchain-gestütztes System zur Gewährleistung der Datenintegrität, das auf einem Modell zum Erstellen, Versiegeln und Verifizieren basiert: Es generiert einen kryptografischen Fingerabdruck (Hash) einer Datei oder eines Datensatzes, verankert diesen Fingerabdruck zu einem bestimmten Zeitpunkt in einer öffentlichen Blockchain und ermöglicht es später jedem, unabhängig zu überprüfen, ob sich der Datensatz seitdem verändert hat – ohne jemals dessen tatsächlichen Inhalt zu speichern oder offenzulegen. Es steht hinter jeder Identitätsplattform oder Betrugserkennungs-Engine, die die Entscheidung getroffen hat, und hat keinen Einfluss auf die Erkennungsgenauigkeit. Es macht Ihr Betrugsmodell nicht intelligenter. Das führt dazu, dass die Aufzeichnung was Ihre Systeme wann entschieden haben – und zwar unabhängig nachweisbar - ein Zero-Knowledge-Prüfpfad, der sowohl für interne Prüfer als auch für Aufsichtsbehörden oder gegnerische Anwälte gleichermaßen stichhaltig ist.
Prüfen Sie vor Ihrem nächsten Audit-Zyklus Ihre eigene Infrastruktur anhand der folgenden drei Fragen:
- Können Sie die gesamten Nachweise für eine Identitätsprüfung, die vor sechs Monaten stattgefunden hat, rekonstruieren?
- Können Sie nachweisen, dass sich dieser Datensatz seit seiner Erstellung nicht verändert hat?
- Würde ein Wirtschaftsprüfer oder eine Aufsichtsbehörde Ihre Nachweise als unabhängig überprüfbar anerkennen – und nicht nur als intern schlüssig?
Sollte eine Antwort ungewiss sein, liegt die Lücke nicht in Ihren Erkennungskontrollen. Sie liegt vielmehr in Ihrer Fähigkeit, die Entscheidungen zu verteidigen, die diese Kontrollen bereits getroffen haben.
.
Möchten Sie sehen, wie eine unabhängige Integritätsprüfung in der Praxis aussieht?
Probieren Sie es kostenlos aus – ganz unverbindlich:
Wahrheitsüberprüfer für IP-Schöpfer: https://truth-verifier.com/landing
Wahrheitsüberprüfer für Journalisten: https://truthverifier.news/landing
Kontaktieren Sie uns, um die Einführung von Truth Enforcer in Ihrem Unternehmen zu besprechen: https://www.connecting-software.com/truth-enforcer-sign-up/

Durch Francisco Rodrigues, Produktmanager
"Ich schreibe darüber, wie sich Software-Integrationen an Geschäftsumgebungen anpassen und auf branchenspezifische Anforderungen reagieren können. Ich möchte Unternehmen den Weg zeigen, wie sie Prozesse rationalisieren, Engpässe beseitigen und die Einhaltung von Vorschriften sicherstellen können, indem sie Teams und Führungskräfte mit den richtigen Tools ausstatten."
Verwandte Lektüre
Wenn KI-Agenten handeln, kommt es auf Belege an: Aufbau einer Integritätsschicht zur Einhaltung der EU-KI-Vorschriften
Die nächste Compliance-Krise wird nicht mit einem Cyberangriff beginnen – sie wird mit einer PDF-Datei beginnen
Die zweite Säule des digitalen Vertrauens: Warum die Integrität von Nachweisen neben dem EUDI-Wallet ihren Platz hat