
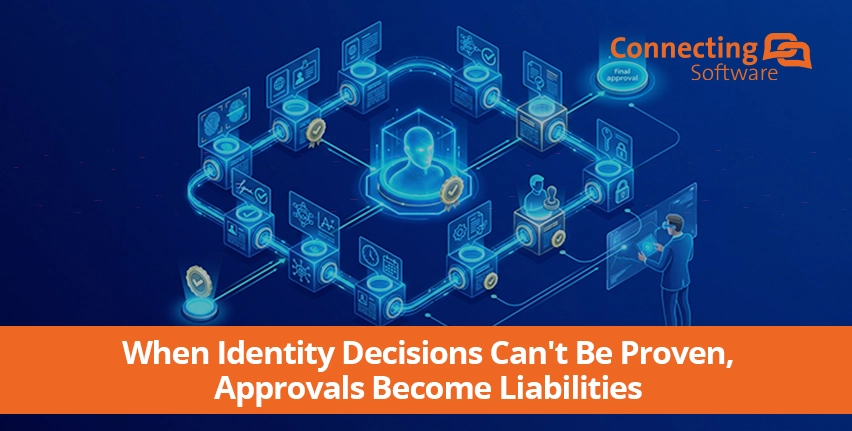
La verifica dell’identità ha smesso da tempo di limitarsi al controllo dei documenti. Oggi può benissimo trattarsi di una decisione basata sull’intelligenza artificiale, elaborata sulla base di decine di segnali – dati biometrici, impronte digitali dei dispositivi, modelli comportamentali, punteggi di rischio di terze parti – che confluiscono in un’unica approvazione automatizzata. Questa evoluzione ha reso più accurato il rilevamento delle frodi. Ha anche creato un problema di verificabilità che la maggior parte dei team di sicurezza non ha ancora valutato appieno.
La maggior parte delle organizzazioni è in grado di spiegare come i loro sistemi di identificazione funzionano. Sono invece ben pochi quelli in grado di dimostrare cosa il sistema abbia elaborato nel momento della decisione, come abbia valutato tali elementi di prova e se il dato è rimasto invariato da allora. Questo articolo spiega perché le architetture di gestione delle identità frammentate e basate sull'intelligenza artificiale hanno creato tale divario, perché la sola registrazione degli eventi non è sufficiente a colmarlo e come si presenta un livello probatorio – un livello che affianca i controlli esistenti, senza sostituirli.
L'intelligenza artificiale ha rivoluzionato la verifica dell'identità, ma ha anche cambiato ciò che è necessario dimostrare
Un tempo le decisioni relative all’identità erano binarie: un documento era autentico o contraffatto, e la valutazione veniva effettuata da un esperto qualificato. Quel modello non descrive più il funzionamento dell’autenticazione. I sistemi moderni calcolano un punteggio di affidabilità da una serie di segnali probabilistici — controlli di vitalità, livello di affidabilità del riconoscimento facciale, contesto del dispositivo, durata della sessione, dati biometrici comportamentali — e nessuno di questi segnali, da solo, prova l’identità. Essi si sommano e il sistema approva o rifiuta in base al risultato complessivo rispetto a una soglia prestabilita.
La ricerca di Gartner sui deepfake generati dall'intelligenza artificiale spiega perché la questione assume rilevanza su larga scala. L'azienda prevede che entro un paio d'anni, circa tre imprese su dieci smetteranno di considerare affidabile la verifica biometrica facciale come misura di controllo a sé stante, poiché gli attacchi deepfake rendono impossibile accertarsi che il "volto" dall’altra parte sia quello di una persona in carne e ossa. Gartner ha inoltre segnalato un forte aumento degli attacchi di tipo “injection”, ovvero in cui i contenuti multimediali sintetici vengono inseriti direttamente nella pipeline di verifica anziché essere ripresi da una telecamera. L’effetto pratico non è solo che le frodi diventano più difficili da individuare. È che ogni approvazione automatizzata ora si basa su un combinazione di segnali, rendendo molto più difficile ricostruire, mesi dopo, il motivo esatto per cui una decisione è stata presa in quel modo.
Più sono i segnali e i sistemi coinvolti nel processo decisionale, più diventa difficile stabilire – con certezza, a posteriori – cosa sia realmente accaduto.
Il divario di verificabilità nascosto all’interno delle moderne architetture di gestione delle identità
Sono ormai poche le organizzazioni che affidano la verifica dell’identità a un unico fornitore. Una struttura tipica integra un fornitore di servizi di verifica dei documenti, un motore biometrico/di verifica della vitalità, un feed di informazioni sui dispositivi, una piattaforma di valutazione del rischio di frode e un livello di orchestrazione interno che sintetizza i risultati in un'unica decisione di approvazione o rifiuto. Ogni componente produce il proprio risultato, il proprio formato e il proprio programma di conservazione dei dati. La responsabilità si estende lungo tutta quella catena, e lo stesso vale per le prove.
La ricerca di Deloitte "Digital Trust" lo sottolinea chiaramente: man mano che gli ecosistemi digitali sono diventati sempre più interconnessi, la responsabilità di mantenere la fiducia si è distribuita tra numerosi team interni e fornitori esterni, anziché ricadere su un unico soggetto responsabile. In uno stack di identità, ciò significa che i log di nessun singolo fornitore raccontano l’intera storia – e riconciliare cinque log parziali dopo un incidente è un’operazione ben diversa dall’estrarre un unico registro completo.
È proprio qui che la registrazione operativa non soddisfa pienamente le aspettative delle autorità di regolamentazione. I log sono pensati per la risoluzione dei problemi: indicano al team cosa ha fatto il sistema. Di per sé, però, non dimostrano che un dato archiviato non sia stato alterato dopo la sua registrazione – ed è proprio su questa distinzione che si basano le norme in materia di conservazione dei dati. Il Regola 17a-4 modificata della SEC, che disciplina la tenuta dei registri da parte dei broker-dealer, impone alle società di utilizzare un sistema di archiviazione WORM immutabile oppure un sistema di tracciabilità (audit trail); il percorso di tracciabilità è considerato valido solo se la società è in grado di ricostruire la versione originale di qualsiasi documento successivamente modificato o rimosso. L’autorità di regolamentazione non si limita a chiedere cosa riporti il documento, ma se sia possibile dimostrare che non sia stato modificato.
Il quadro di riferimento del NIST per la gestione dei rischi legati all'intelligenza artificiale sottolinea la stessa lacuna dal punto di vista della governance dell'intelligenza artificiale, citando responsabile e trasparente come caratteristiche fondamentali di un sistema di IA affidabile: non solo spiegabili in linea di principio, ma anche verificabili in modo dimostrabile nella pratica.
Il costo di non disporre di tale prova si fa sentire quando qualcosa va storto. La ricerca di IBM sul 2025 Stima che il tempo medio impiegato dalle organizzazioni per identificare e contenere una violazione sia di circa otto mesi: il periodo più breve registrato in nove anni di monitoraggio, ma comunque abbastanza lungo da far sì che ogni approvazione effettuata dal vostro sistema di gestione delle identità in quel lasso di tempo rimanga in una zona grigia: è valida o è stata sfruttata? Senza una documentazione verificabile in modo indipendente, rispondere a questa domanda può richiedere mesi, ammesso che sia possibile farlo.
Ecco la domanda che dovrebbe tenerti sveglio la notte: non "i nostri controlli hanno fallito?", ma: Potete dimostrare che il verbale di questa decisione non è stato modificato da quando è stata data l'approvazione? Per la maggior parte delle organizzazioni, la risposta sincera è no.
Colmare il divario grazie a registrazioni verificabili delle decisioni
La prevenzione delle frodi e l’integrità probatoria risolvono due problemi distinti. Il vostro stack di IDV e di valutazione del rischio di frode risponde alla domanda "questa identità è legittima?" al momento della transazione. Quasi nulla in esso risponde, sei mesi dopo, alla domanda "potete dimostrare che la registrazione di quella decisione non è cambiata da allora?". È proprio questa seconda domanda che il livello probatorio è chiamato a risolvere.
Questo è il ruolo Truth Enforcer funziona. Si tratta di un sistema di integrità dei dati basato sulla blockchain e costruito secondo un modello di creazione, sigillatura e verifica: genera un'impronta crittografica (hash) di un file o di un record, la fissa su una blockchain pubblica in un determinato momento e, in seguito, consente a chiunque di verificare in modo indipendente se il record sia stato modificato da allora, senza mai memorizzarne né esporne il contenuto effettivo. Si colloca a livello di qualsiasi piattaforma di identità o motore antifrode che abbia generato la decisione e non influisce sull’accuratezza del rilevamento. Non rende il vostro modello antifrode più intelligente. Questo rende il record di ciò che i vostri sistemi hanno deciso, e quando, in modo verificabile in modo indipendente - una traccia di audit a conoscenza zero che regga il confronto sia con un revisore interno, sia con un'autorità di vigilanza, sia con un avvocato della controparte.
Prima del prossimo ciclo di audit, verifica la tua infrastruttura ponendoti queste tre domande:
- È possibile ricostruire l'intera documentazione relativa a un'approvazione di identità risalente a sei mesi fa?
- Puoi dimostrare che quel record non è stato modificato da quando è stato creato?
- Un revisore o un'autorità di vigilanza accetterebbe le vostre prove come verificabili in modo indipendente, e non solo come coerenti al loro interno?
Se una risposta è incerta, la lacuna non risiede nei vostri controlli di rilevamento, ma nella vostra capacità di difendere le decisioni che tali controlli hanno già preso.
.
Vuoi vedere come funziona nella pratica una verifica indipendente dell'integrità?
Provalo gratuitamente, senza alcun impegno:
Verificatore di verità per i creatori di PI: https://truth-verifier.com/landing
Verificatore di verità per giornalisti: https://truthverifier.news/landing
Contattaci per discutere dell'implementazione aziendale di Truth Enforcer: https://www.connecting-software.com/truth-enforcer-sign-up/

Da Francisco Rodrigues, Responsabile di prodotto
"Scrivo di come le integrazioni software possano adattarsi agli ambienti aziendali e rispondere alle esigenze specifiche del settore. Voglio mostrare alle aziende la strada per snellire i processi, eliminare i colli di bottiglia e garantire la conformità, mettendo a disposizione dei team e dei dirigenti C-suite gli strumenti giusti".
Letture correlate
Quando gli agenti di IA agiscono, le prove contano: la creazione di un livello di integrità per la conformità dell’IA nell’UE
La prossima crisi di conformità non avrà origine da un attacco informatico, ma da un PDF
Il secondo pilastro della fiducia digitale: perché l’integrità delle prove deve affiancare il portafoglio EUDI