
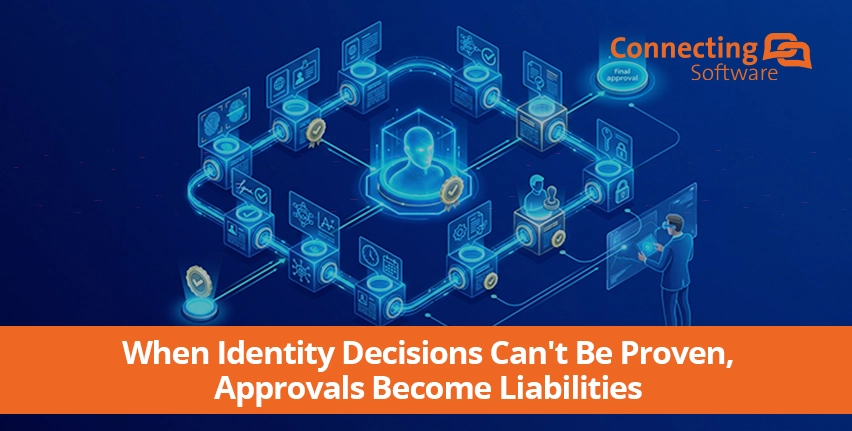
本人確認は、とっくに単なる書類確認の段階を脱しています。 今日では、生体認証、デバイスのフィンガープリント、行動パターン、サードパーティのリスクスコアなど、数十ものシグナルを統合し、AIによって下される判断が、単一の自動承認としてまとめられることも珍しくありません。この進化により、不正検知の精度は向上しました。しかし同時に、多くのセキュリティチームがまだ十分に考慮しきれていない「監査可能性」の問題も生み出しています。.
ほとんどの組織は説明できる 如何して 彼らの身元確認システムは機能している。しかし、決定の瞬間にシステムが何を処理したか、その証拠をどのように評価したか、そして それ以来、その記録は変わっていない. 本記事では、AIを活用した断片化されたアイデンティティ・スタックがなぜそのギャップを生んだのか、ログ記録だけではなぜそのギャップを埋められないのか、そして「証拠レイヤー」とはどのようなものかについて解説します。この「証拠レイヤー」は、既存の制御手段に取って代わるものではなく、それらと並行して機能するものです。.
AIは本人確認のあり方を変えた――しかし、証明すべき事項そのものも変えたのだ
かつて、身元確認の判断は二分法に基づいていました。つまり、書類が本物か偽造か、という判断を訓練を受けた鑑定人が下していたのです。しかし、そのモデルではもはや検証の仕組みを説明できません。現代のシステムでは、 信頼度スコア 「生存確認、顔認証の信頼度、デバイスコンテキスト、セッションのタイミング、行動バイオメトリクス」といった一連の確率的シグナルから判断されますが、これらのシグナルは単独では身元を証明するものではありません。これらが蓄積され、その集計結果が閾値に対してどの位置にあるかに基づいて、システムが承認または拒否を決定します。.
ガートナーの調査 AIによって生成されたディープフェイクに関するこの調査は、これが大規模な観点からなぜ重要なのかを示している。同社は、2、3年以内に、, 企業の約10社に3社が、顔生体認証を単独の統制手段として信頼しなくなる見込みだ, 、というのも、ディープフェイク攻撃によって、相手側の「顔」が実在の人物であるかどうかを確実に判断することが不可能になるからです。ガートナーはまた、インジェクション型の攻撃が急増していることも指摘しています。これは、カメラにかざすのではなく、検証プロセスに直接合成メディアを流し込む手口です。これによる実質的な影響は、不正行為の発見が難しくなることだけにとどまりません。 今や、あらゆる自動承認が、 組み合わせ 信号が複雑に絡み合っているため、数ヶ月後に、なぜその決定がそのような結果になったのかを正確に再現することがはるかに困難になる。.
1つの決定に至る過程で関与するシグナルやシステムが多ければ多いほど、事後に何が起こったのかを確実に特定することは難しくなる。.
現代のアイデンティティ・スタックに潜む監査可能性のギャップ
現在、単一のベンダーを通じて本人確認を行っている組織はほとんどありません。 一般的なシステム構成では、身分証明書検証プロバイダー、生体認証/生体検知エンジン、デバイスインテリジェンスフィード、不正検知スコアリングプラットフォーム、そしてそれらの出力を統合して「承認/却下」の決定を下す内部オーケストレーション層が連鎖的に組み合わされています。各コンポーネントは、それぞれ独自の結果、独自のフォーマット、独自の保存期間を生成します。. その一連のプロセス全体に説明責任が及ぶ――証拠もまた同様である.
デロイトの調査 『デジタル・トラスト』では、この点を次のように明確に指摘しています。デジタルエコシステムが相互に密接に結びつくようになるにつれ、信頼を維持する責任は、特定の担当者に帰属するのではなく、多くの社内チームや外部ベンダーに分散するようになったのです。 アイデンティティ・スタックにおいて、これは、単一のベンダーのログだけでは全体像を把握できないことを意味します。インシデント発生後に5つの断片的なログを照合することは、1つの完全な記録を取り出すこととは全く異なる作業となります。.
この点において、運用ログは規制当局の期待に静かに及ばない。ログはトラブルシューティングのために作成されるものであり、システムがどのような動作をしたかをチームに伝えるものである。ログそのものは、記録が書き込まれてから改ざんされていないことを証明するものではない。そして、その区別こそが、記録保持規則の根幹をなすものである。その SECの改正規則17a-4, 、証券会社の記録管理を規定するこの規則では、企業に対し、不変のWORMストレージまたは監査証跡システムのいずれかを使用することが義務付けられており、監査証跡システムが要件を満たすのは、後で変更または削除された記録の元のバージョンを企業が復元できる場合に限られる。 規制当局が求めているのは、単に記録の内容だけでなく、その記録が改ざんされていないことを証明できるかどうかである。.
NISTのAIリスク管理フレームワーク AIガバナンスの観点からも同様の課題を指摘し、次のように述べている 説明責任を果たし、透明性を確保する 信頼できるAIシステムの核心的な特徴として――単に原理的には説明可能であるだけでなく、実践においても検証可能であることが実証できるものである。.
その証拠がないことによる代償は、何か問題が発生したときに明らかになる。. IBMの2025年に関する調査 同調査によると、組織がセキュリティ侵害の特定と封じ込めに要する平均期間は約8か月と推定されています。これは9年間にわたる追跡調査の中で最も短い期間ですが、それでもなお、その期間内にアイデンティティ・スタックが行ったすべての承認が「安全か、それとも悪用されたか」というグレーゾーンに置かれるほど十分な長さです。 独立して検証可能な記録がなければ、その疑問に答えるには数ヶ月を要する可能性があり、そもそも答えが出るかどうかさえ定かではありません。.
「当社の管理体制に不備があったのか」ではなく、次の問いこそが、あなたを夜も眠れなくさせるべきものです。 この決定記録が承認されて以来、改ざんされていないことを証明できますか? ほとんどの組織にとって、正直なところ答えは「いいえ」です。.
検証可能な意思決定記録による格差の解消
不正防止と証拠の完全性は、それぞれ異なる2つの問題を解決するものです。 IDV(本人確認)および不正スコアリングのスタックは、取引の瞬間に「この身元は正当か?」という問いに答えます。しかし、その中に、6か月後に「その決定の記録がそれ以来変更されていないことを証明できるか?」という問いに答えるものは、ほとんど存在しません。この2つ目の問いこそが、証拠レイヤーが存在する理由なのです。.
この役割は Truth Enforcer plays。これは、「作成・封印・検証」モデルに基づいて構築された、ブロックチェーンを基盤とするデータ完全性保証システムです。 ファイルや記録の暗号学的フィンガープリント(ハッシュ)を生成し、そのフィンガープリントを特定の時点のパブリックブロックチェーンにアンカー(固定)し、その後、実際のコンテンツを保存したり公開したりすることなく、誰でもその記録がそれ以降に変更されたかどうかを独立して検証できるようにします。 これは、決定を下したIDプラットフォームや不正検知エンジンとは独立して機能し、検知精度には影響を与えません。また、不正検知モデルの精度を高めるものでもありません。. それによって、 記録 システムがどのような判断を下し、いつ下したかについて、独立して検証可能であること - 内部監査人、規制当局、あるいは相手側弁護士のいずれに対しても説得力のある、ゼロ知識型の監査証跡。.
次回の監査サイクルを迎える前に、自社のシステム構成について以下の3つの質問に基づいて検証を行ってください:
- 6か月前の本人確認承認の背景にある証拠をすべて再現することは可能ですか?
- その記録が作成されてから一度も変更されていないことを証明できますか?
- 監査人または規制当局は、貴社の証拠を、単に内部的に整合性があるだけでなく、独立して検証可能であると認めるでしょうか?
もし回答に不確実性があるとしても、そのギャップは検出統制にあるわけではありません。それは、それらの統制がすでに下した決定を正当化する能力にあるのです。.
.
独立した整合性検証が実際にどのように行われるのか、ご覧になりませんか?
無料でお試しください - 契約の義務はありません:
IPクリエイターのための真実検証機: https://truth-verifier.com/landing
ジャーナリストのための真実検証者: https://truthverifier.news/landing
「Truth Enforcer」のエンタープライズ導入についてご相談の際は、ぜひご連絡ください: https://www.connecting-software.com/truth-enforcer-sign-up/

記入例 フランシスコ・ロドリゲスプロダクト・マネージャー
「私は、ソフトウェア統合がどのようにビジネス環境に適応し、業界特有の需要に対応できるかについて書いています。適切なツールを使ってチームや経営幹部に権限を与えることで、プロセスを合理化し、ボトルネックを解消し、コンプライアンスを確保する道を企業に示したいと思っています。"