
NIST、ISO/IEC、およびSWGDEのガイダンスに基づき、完全性、出所、および証拠の保管の連鎖を立証するための7段階のプロセスを通じて、デジタル証拠を保全する方法を学びましょう。.
以下、私たちの ブロックチェーン 掲示物
すべてのブログ記事を見る
NIST、ISO/IEC、およびSWGDEのガイダンスに基づき、完全性、出所、および証拠の保管の連鎖を立証するための7段階のプロセスを通じて、デジタル証拠を保全する方法を学びましょう。.
ほとんどの組織は、自社の身元確認システムがどのように機能するかを説明することができます。しかし、決定の瞬間にシステムが何を処理したか、その証拠をどのように評価したか、そしてそれ以来記録が変更されていないかどうかを証明できる組織は、はるかに少ないのが実情です。.
第14条に定められた人的監督の要件および第3条(23)に規定される「実質的な変更」という概念は、通常の伐採では満たせない立証責任を生じさせる。.
もし御社のコンプライアンスプログラムが、依然として「公式に見える」という点を真正性の証拠として扱っているのであれば、この判決は、次のゼロデイアラートよりもさらに懸念すべき事態となるでしょう。.
証拠の長期的な完全性が確保されれば、中小企業のコンプライアンス負担を軽減し、国境を越えた信頼を強化し、EU全体で1,280億ユーロに上る付加価値税(VAT)の税収不足の解消につながる可能性がある。.
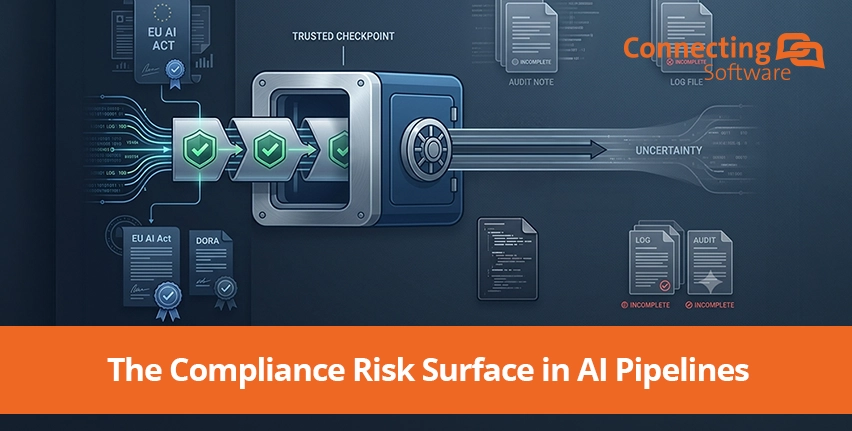
「信頼の隘路」を越えた後の変更は、推測ではなく証明可能でなければならない――しかし、ほとんどのコンプライアンス・プログラムには、そのための仕組みが備わっていない。.
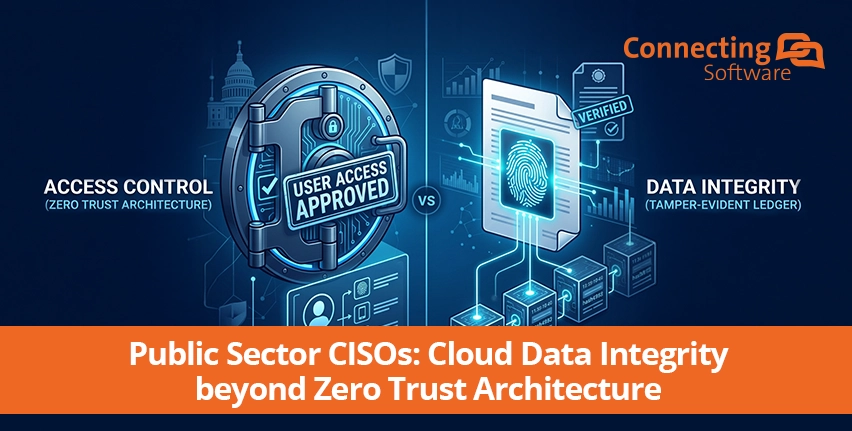
公共部門のCISOは、成熟したゼロトラスト対策を導入しています。ただし、それらの対策にはデータの完全性が保証されているわけではありません。私たちは、その保証を実現する方法に取り組んでいます。.
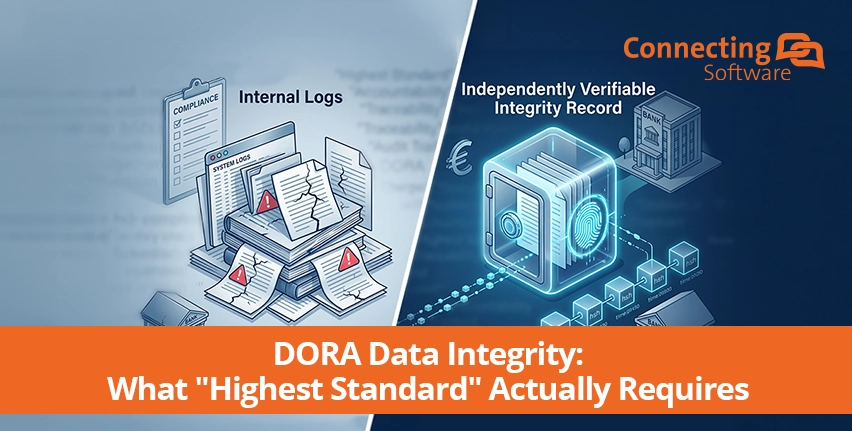
DORAは、データの可用性、真正性、完全性、機密性に関して、静止時、使用時、輸送時を問わず、最高水準を要求します。DORAは、お客様がそれを実際に得られるようお手伝いします。.
もし明日、SECが御社のCAT提出データから市場イベントを再現した場合、提出後にデータが修正されたことがないことを証明できますか?