
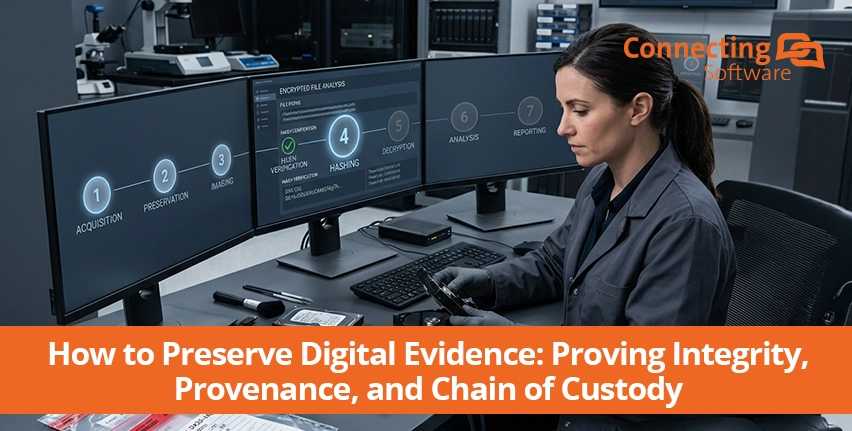
Découvrez comment préserver les preuves numériques à l'aide d'un processus en sept étapes permettant de garantir leur intégrité, leur provenance et la chaîne de conservation, conformément aux recommandations du NIST, de l'ISO/IEC et du SWGDE.
Vous trouverez ci-dessous notre Blockchain messages
Voir tous les articles du blog
Découvrez comment préserver les preuves numériques à l'aide d'un processus en sept étapes permettant de garantir leur intégrité, leur provenance et la chaîne de conservation, conformément aux recommandations du NIST, de l'ISO/IEC et du SWGDE.
La plupart des organisations sont en mesure d’expliquer le fonctionnement de leurs systèmes d’identification. Elles sont toutefois bien moins nombreuses à pouvoir prouver ce que le système a traité au moment de la décision, comment il a pondéré ces éléments, et si le dossier est resté inchangé depuis lors.
L'exigence de contrôle humain prévue à l'article 14 et la notion de ’ modification substantielle ’ visée à l'article 3, paragraphe 23, imposent une charge de la preuve à laquelle l'exploitation forestière ordinaire ne répond pas.
Si votre programme de conformité continue de considérer le fait qu’un document “ ait l’air officiel ” comme une preuve d’authenticité, cette décision devrait vous inquiéter davantage que votre prochaine alerte « zero-day ».
La garantie de l'intégrité des données à long terme pourrait contribuer à alléger les contraintes de mise en conformité des PME, à renforcer la confiance transfrontalière et à combler un déficit de TVA de 128 milliards d'euros au sein de l'UE.
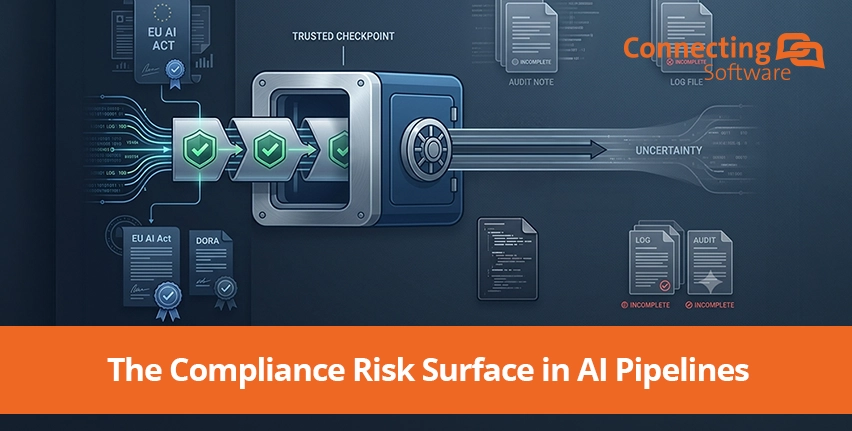
Toute modification intervenue après le point de confiance doit pouvoir être prouvée, et non pas simplement supposée – or, la plupart des programmes de conformité ne disposent pas d'un mécanisme permettant cela.
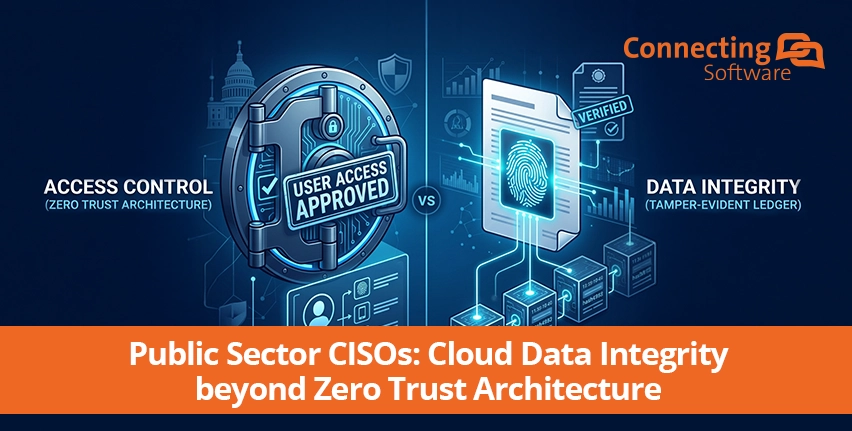
Les responsables de la sécurité des systèmes d'information (RSSI) du secteur public disposent de contrôles « Zero Trust » bien rodés. Ces contrôles n'offrent toutefois aucune garantie quant à l'intégrité des données. Nous travaillons à trouver des moyens d'y remédier.
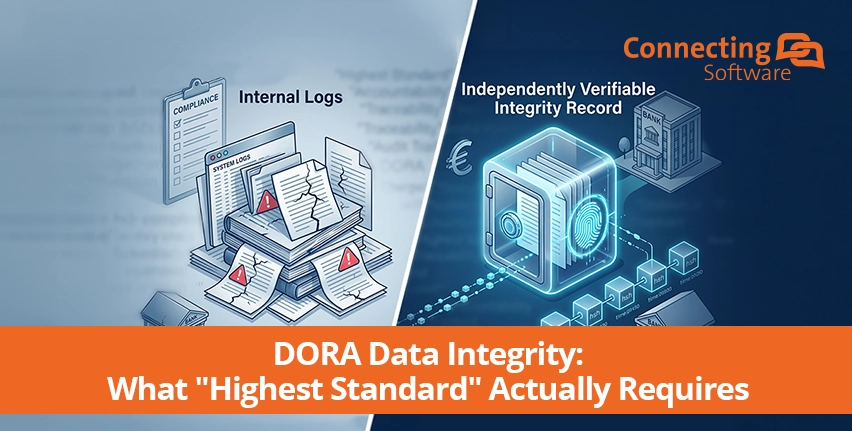
DORA exige les normes les plus élevées en matière de disponibilité, d'authenticité, d'intégrité et de confidentialité des données, qu'elles soient au repos, en cours d'utilisation ou en transit. Nous vous aidons à les obtenir dans la pratique.
Si la SEC reconstituait demain un événement de marché à partir de vos soumissions CAT, pourriez-vous prouver que les données n'ont jamais été modifiées après leur soumission ?