
Principaux enseignements
La conservation des preuves numériques consiste à garantir la disponibilité des documents pertinents tout en préservant une preuve fiable de :
A) intégrité (le dossier n'a pas changé),
B) provenance (d'où cela vient et qui l'a créé), et
C) chaîne de traçabilité (un compte rendu complet indiquant qui s'en est chargé, quand et comment).
Cette conservation revêt une importance cruciale lorsqu'un document numérique doit par la suite servir de preuve dans le cadre d'une enquête, d'un litige ou de toute autre procédure officielle.
Ce guide explique ce qui constitue une preuve numérique, dans quels cas il est nécessaire de la conserver, et comment les organisations peuvent mettre en place un processus reproductible conformément aux principes du NIST, de la norme ISO/IEC 27037 et du SWGDE.
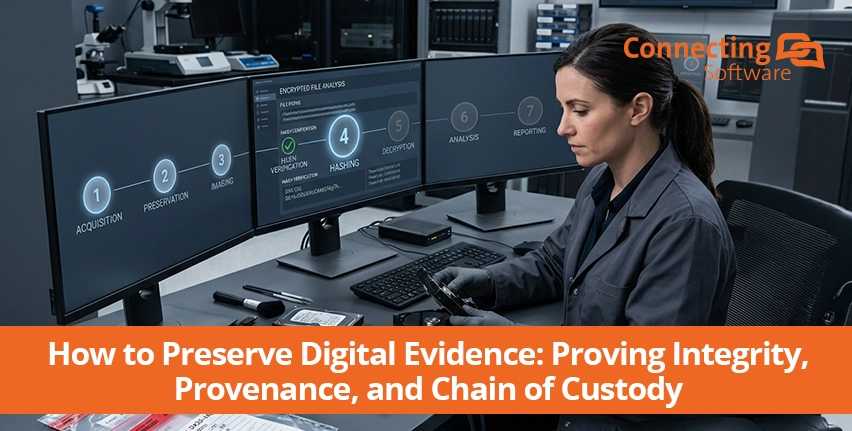
Le processus s'articule en sept étapes :
- Identifier — déterminer en quoi consistent les éléments de preuve
- Conserver — empêcher toute altération, destruction, contamination ou tout accès non autorisé
- Empreinte digitale — calculer un hachage cryptographique de l'enregistrement afin que toute modification ultérieure puisse être détectée.
- Enregistrement — Indiquez qui a recueilli ces données, quand, où et par quelle méthode.
- Sécurisé — conserver le dossier et sa documentation dans un emplacement soumis à un contrôle d'accès, chaque accès étant consigné.
- Vérifier — recalculez le hachage chaque fois que nécessaire et vérifiez qu’il correspond toujours à l’original.
- Présent — fournir le document ainsi que la documentation attestant de son intégrité, de sa provenance et de sa traçabilité.
Comment “ prélever des empreintes ” et “ vérifier ” des preuves numériques
Découvrez l'outil qui gère ces deux étapes à votre place. Il génère un hachage de votre enregistrement, horodate le hachage la date ne peut donc pas être antidatée, et prouve, sur simple demande, que le document est bien le même celui que tu as conservé.
Qu'est-ce qui est considéré comme une preuve numérique ?
Une définition précise et rigoureuse, utilisée par NIST, est la suivante : Les preuves numériques sont informations ayant une valeur probante qui sont stockées ou transmises sous forme numérique/binaire.
“La ” valeur probatoire », telle que mentionnée par La loi australienne sur la preuve et Règles fédérales américaines, signifie que ces informations peuvent contribuer à établir un fait pertinent pour l'enquête ou l'affaire. Ainsi, le fait qu'un élément soit sous forme numérique ne signifie pas automatiquement qu'il constitue une preuve; un élément devient une preuve dès lors qu'il est susceptible de contribuer à prouver ou à réfuter quelque chose.
En dehors des salles d’audience, dans les entreprises, une preuve numérique peut être tout enregistrement numérique susceptible d’être nécessaire ultérieurement pour établir ce qui s’est passé, ce qui a été convenu, ce qui a été approuvé ou quelles informations existaient à un moment donné. En d’autres termes, elle ne se limite pas à une seule affaire judiciaire ou à une enquête isolée. Elle peut être contrats et documents signés, documents financiers et comptables, courriels et pièces jointes, dossiers relatifs à la propriété intellectuelle, journaux système et d'application, fichiers dans le cloud et enregistrements exportés.
Dans quels cas les entreprises ont-elles besoin d'un service de conservation des données ?
Dans tous les processus, le point commun que vous constaterez est la manière dont une personne doit établir un fait, défendre une conclusion ou démontrer qu’une procédure obligatoire a été respectée, en s’appuyant sur des documents comme preuves. Cela renvoie aux concepts de preuve, de conservation des preuves et de valeur probante.
Il s'agit dans tous les cas de processus fondés sur des preuves, dans le cadre desquels les entreprises doivent reconstituer les événements, établir les responsabilités, démontrer que les obligations ou les contrôles ont été respectés, et fournir des preuves solides à un décideur interne ou externe.
|
Domaine |
Flux de travail |
Besoin |
|
Juridique |
Contentieux, enquêtes, eDiscovery, litiges contractuels, réponse aux exigences réglementaires, litiges en matière de propriété intellectuelle. |
Établir le déroulement des faits, la chaîne de conservation des preuves et la chronologie des événements, et fournir un résultat solide. |
|
Audit |
Audits financiers et internes, contrôles réglementaires, tests de contrôle, mesures correctives. |
Évaluer la manière dont tout a été mis en place, contrôlé et géré en conséquence, tout en identifiant et en corrigeant les lacunes. |
|
Conformité |
Conservation des documents, preuves relatives aux opérations de contrôle, accès et autorisation, gestion des incidents et des violations, supervision des tiers, gouvernance des données. |
Vérifier que les procédures et les contrôles ont été respectés et examinés, en tenant compte des questions d'accès et de traitement des données, dans le cadre d'une gouvernance appropriée. |
Les conséquences d'un échec de la conservation
Les conséquences d'une conservation insuffisante sont bien réelles. En septembre 2022, la Commission américaine des valeurs mobilières (SEC) a annoncé des mesures coercitives à l'encontre de 16 sociétés de Wall Street en raison de manquements généralisés à leurs obligations d'entretien et de conservation des communications électroniques. Les entreprises ont accepté de verser plus de $1,1 milliard d'amendes au total. La SEC a déclaré que ces manquements avaient privé ses enquêteurs de communications qui auraient dû être mises à leur disposition dans le cadre des enquêtes réglementaires.
En 2023, 11 autres entreprises ont été poursuivies pour ne pas avoir assuré la conservation et la préservation de leurs communications électroniques ; celles-ci ont accepté de verser une somme totale de $289 millions d'amendes. La SEC a qualifié ces manquements d'infractions aux obligations de conservation des documents prévues par la législation fédérale sur les valeurs mobilières et a de nouveau souligné l'importance de conserver les communications électroniques à des fins de surveillance réglementaire et d'enquêtes.
Et les risques ne se limitent pas à la conservation des documents à des fins réglementaires. Au Royaume-Uni, la Haute Cour a déclaré Raymond McKeeve coupable d’outrage au tribunal après la destruction de documents électroniques alors que des obligations de conservation s’appliquaient. La Cour a ensuite infligé une une amende de 25 000 livres sterling et a rendu des ordonnances importantes en matière de frais. La société Ocado a indiqué que son les frais de justice s'élevaient à environ 1,1 million de livres sterling. M. McKeeve, la personne concernée, a engagé environ 615 000 livres sterling de frais de défense.
La gestion des archives et la conservation des preuves numériques sont étroitement liées. La gestion des archives permet de conserver des documents fiables au sein de l'organisation ; la conservation des preuves protège les informations qui pourraient s'avérer nécessaires ultérieurement pour établir ce qui s'est passé.
La leçon à retenir est simple : ne vous contentez pas de conserver les informations numériques, préservez-les afin de pouvoir prouver leur authenticité et leur fiabilité lorsque cela s'avère nécessaire.
Les 7 étapes de la conservation des preuves numériques
L'objectif d'une procédure opérationnelle standard (SOP) relative à la conservation des éléments de preuve au sein d'une entreprise est de définir un ensemble restreint de mesures obligatoires visant à protéger l'intégrité, l'authenticité, la traçabilité et la reproductibilité des éléments de preuve, depuis leur identification jusqu'à leur présentation ou leur destruction définitive. Les trois principales sources d'orientation utilisées pour élaborer cette SOP, et que vous pouvez consulter pour élaborer la vôtre, sont les suivantes :
- ISO/IEC 27037:2012 Technologies de l'information - Techniques de sécurité - Lignes directrices pour l'identification, la collecte, l'acquisition et la conservation des preuves numériques ;
- ’ Groupe de travail scientifique sur les preuves numériques » (SWGDE) Bonnes pratiques en matière de collecte de preuves numériques (et 17-F-002-2.1, 18-F-002-2.0, 21-F-001-1.1, 23-F-004-1.1) ;
- NIST SP 800-86’ Guide sur l'intégration des techniques de criminalistique dans la gestion des incidents » et NIST IR 8387 Conservation des preuves numériques – Considérations à l'intention des personnes chargées du traitement des preuves.
Votre règle d'or devrait être la suivante : Ne modifiez jamais ce que vous ne pouvez pas remplacer ; ne transférez jamais ce que vous ne pouvez pas retracer ; ne vous fiez jamais à des éléments de preuve dont vous ne pouvez pas vérifier l'intégrité..
|
1 – IDENTIFIER DÉTERMINER QUELLES SONT LES PREUVES Identifiez la source, le statut, le champ d'application, l'état, les identifiants uniques et l'autorité responsable de la collecte. ! Déterminez si les données volatiles doivent être sauvegardées immédiatement. |
2 – PRÉSERVER PRÉSERVEZ L'ORIGINAL Prévenir toute altération, destruction, contamination ou tout accès non autorisé avant l'examen. ! Limitez les interactions au strict minimum et consignez chaque action marquant un changement d'étape. |
|
3 – EMPREINTE DIGITALE CRÉER UNE IDENTITÉ CRYPTOGRAPHIQUE Réalisez une copie judiciaire appropriée et générez un hachage cryptographique pour la preuve ainsi obtenue. ! Notez l'algorithme et la valeur de hachage complète. |
4 – ENREGISTREMENT RENDRE LE PROCESSUS RECONSTITUABLE Notez qui, quoi, quand, où, comment, les outils utilisés, les résultats, les erreurs, les observations et les écarts. ! Assurez-vous de respecter la chaîne de traçabilité pour chaque transfert. |
|
5 – SÉCURITÉ ASSURER LA SÉCURITÉ DES ÉLÉMENTS DE PREUVE TOUT AU LONG DE LEUR CYCLE DE VIE Conserver les documents de référence vérifiés dans un lieu de stockage contrôlé et à accès restreint, séparé des copies de travail. ! Mettez en place des mesures de contrôle en matière d'accès, de conservation et de protection. |
6 – VÉRIFIER PROUVER QUE LA PRÉSERVATION EST RESTÉE INTACTE Vérifier que l'acquisition s'est déroulée comme prévu et revérifier les hachages lors des événements de conservation définis. ! Vérifiez les erreurs, les limites, les transferts et les contrôles de correction. |
|
7 – PRÉSENT PRÉSERVER LES ÉLÉMENTS DE PREUVE ET LEUR INTÉGRITÉ – ET PAS SEULEMENT LES DONNÉES Présentez les éléments de preuve accompagnés des documents relatifs à leur provenance, à leur intégrité, à leur conservation, à leur acquisition et à leur traitement. Indiquez ce qu’ils contiennent et expliquez pourquoi ils sont fiables. |
|
Ces recommandations ne visent pas à se substituer aux procédures médico-légales spécialisées. Le SWGDE précise expressément que ses documents relatifs aux meilleures pratiques ne constituent pas des manuels de formation, ne sont pas exhaustifs et peuvent ne pas s’appliquer à toutes les situations. Lorsqu’une situation nécessite de s’écarter de ces recommandations, cet écart ainsi que les mesures prises doivent être minutieusement consignés.
Chaîne de traçabilité : le contrôle tout au long du cycle de vie
Chaque transfert de preuve doit pouvoir être rattaché à un identifiant unique et doit indiquer, au minimum, qui l’a transféré, qui l’a reçu, quand le transfert a eu lieu et pourquoi il a eu lieu. La norme SWGDE 17-F-002 identifie explicitement ces éléments comme constituant les informations minimales relatives à la chaîne de conservation pour les transferts de preuves numériques. L’objectif n’est pas la complexité bureaucratique, mais la continuité. À tout moment, l’organisation doit être en mesure de répondre aux questions suivantes :
- Où sont les preuves ?
- Qui a la garde ?
- Quand la garde a-t-elle été modifiée ?
- Pourquoi cela a-t-il changé ?
- Son intégrité a-t-elle été vérifiée ?
Si l'on ne peut pas répondre à ces questions, cela signifie que le processus de gestion des éléments de preuve présente une lacune en matière de traçabilité.
Il convient de noter que la force d’une procédure opérationnelle standard (SOP) réside dans le fait que les contrôles restent stables tandis que la mise en œuvre gagne en sophistication. Une petite organisation peut utiliser un registre des éléments de preuve contrôlé, des formulaires d’acquisition standardisés, un hachage cryptographique, un stockage chiffré et des transferts de garde documentés. Une entreprise plus importante peut progressivement ajouter un contrôle d’accès basé sur les rôles, des référentiels d’éléments de preuve immuables ou protégés en écriture, une vérification automatisée des hachages, des journaux d’audit inviolables, etc. L’important est que ces capacités étendre les commandes d'origine, plutôt que de les remplacer.
Consultez le cadre de référence pour découvrir l'ensemble du contenu ainsi que d'autres cas d'utilisation spécifiques susceptibles de mieux correspondre à votre propre flux de travail.
Les défis de l'entreprise
Avant de vous lancer, il est également important de prendre en compte les difficultés courantes auxquelles vous pourriez être confronté, même si un plan a déjà été mis en place.
|
Perte d'intégrité |
Un élément de preuve peut perdre sa fiabilité ou devenir irrecevable si vous ne pouvez pas démontrer qu'il n'a pas été modifié. |
|
Lacunes en matière de garde |
Documentation manquante concernant qui, quandet comment peut nuire à son authenticité devant les tribunaux. |
|
Données volatiles |
La mémoire vive (RAM), les fichiers journaux, les fichiers temporaires, les données stockées dans le cloud et d'autres informations volatiles peuvent disparaître. |
|
Volume |
Les ensembles de données volumineux augmentent le risque que des données pertinentes soient négligées ou mal conservées. |
|
Chiffrement et données distribuées |
L'accès, l'acquisition et la traçabilité deviennent plus difficiles lorsque les systèmes et les sites sont répartis. |
|
Métadonnées manquantes |
La perte des horodatages, de la traçabilité ou des informations relatives à l'acquisition peut compliquer l'authentification des éléments de preuve. |
L'objectif est toujours de relever ces défis et de transformer intégrer les preuves numériques dans un dossier que l'entreprise peut vérifier, expliquer et défendre.
Le rôle des logiciels de vérification de l'intégrité
Dans le processus de conservation des preuves, nous intervenons au cours des étapes “ Fingerprint ” et “ Verify ” : création d'un hachage cryptographique du document conservé, enregistrement sécurisé de ce hachage à un moment précis, puis vérification ultérieure que le document correspond toujours. Connecting Software’s Truth Enforcer répond à cette exigence spécifique : elle génère une empreinte cryptographique d'un fichier et l'enregistre dans un registre blockchain immuable, ce qui permet de vérifier ultérieurement si le fichier a subi des modifications sans que le document sous-jacent ne quitte le contrôle de l'organisation.
Truth Enforcer pourrait offrir un contrôle d'intégrité distinct au sein de ces flux de travail : déterminer puis vérifier l'état d'un enregistrement.
Vous pouvez même l'essayer gratuitement, sans engagement :
Vérificateur de vérité pour les créateurs de propriété intellectuelle : https://truth-verifier.com/landing
Vérificateur de vérité pour les journalistes : https://truthverifier.news/landing
Contactez-nous pour discuter du déploiement de Truth Enforcer en entreprise
Sources
ISO
ISO/IEC 27037:2012 - Technologies de l'information - Techniques de sécurité - Lignes directrices relatives à l'identification, à la collecte, à l'acquisition et à la conservation des preuves numériques.
Source: https://www.iso.org/standard/44381.html
SWGDE
SWGDE 18-F-002-2.0 - Bonnes pratiques en matière de collecte de preuves numériques.
Source: https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
SWGDE 17-F-002-2.1 - Bonnes pratiques en matière de collecte de preuves informatiques.
Source: https://www.swgde.org/documents/published-complete-listing/17-f-002-2-1/
SWGDE 21-F-001-1.1 - Bonnes pratiques pour l'acquisition de contenus en ligne.
Source : https://www.nist.gov/standard/1036
SWGDE 23-F-004-1.1 - Bonnes pratiques en matière de collecte, de conservation et d'analyse des preuves numériques auprès des fournisseurs de services cloud.
Source: https://www.nist.gov/standard/3351
NIST
NIST SP 800-86 - Guide sur l'intégration des techniques d'investigation numérique dans la gestion des incidents.
Source: https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-86.pdf
NISTIR 8387 - Conservation des preuves numériques : considérations à l'intention des personnes chargées du traitement des preuves.
Source: https://nvlpubs.nist.gov/nistpubs/ir/2022/NIST.IR.8387.pdf

Par Francisco RodriguesChef de produit
"J'écris sur la façon dont les intégrations logicielles peuvent s'adapter aux environnements commerciaux et répondre aux demandes spécifiques de l'industrie. Je veux montrer aux entreprises la voie à suivre pour rationaliser les processus, éliminer les goulets d'étranglement et garantir la conformité en dotant les équipes et les dirigeants des bons outils."
Lectures connexes
Lorsque les décisions relatives à l'identité ne peuvent être prouvées, les autorisations deviennent des risques
Lorsque les agents d’IA agissent, les preuves comptent : mettre en place la couche d’intégrité pour la conformité de l’IA à la réglementation de l’UE
La prochaine crise liée à la conformité ne commencera pas par une cyberattaque, mais par un fichier PDF