
Principales conclusiones
La conservación de pruebas digitales es el proceso de mantener disponibles los registros pertinentes, al tiempo que se conserva una prueba fiable de:
A) integridad (el registro no ha cambiado),
B) procedencia (de dónde procede y quién lo creó), y
C) cadena de custodia (un relato completo de quién se encargó de ello, cuándo y cómo).
Esta conservación cobra una importancia fundamental cuando, posteriormente, es necesario recurrir a un registro digital en el marco de una investigación, un litigio u otros procedimientos formales.
En esta guía se explica qué se considera prueba digital, cuándo es necesario conservarla y cómo pueden las organizaciones establecer un proceso repetible basado en los principios del NIST, la norma ISO/IEC 27037 y el SWGDE.
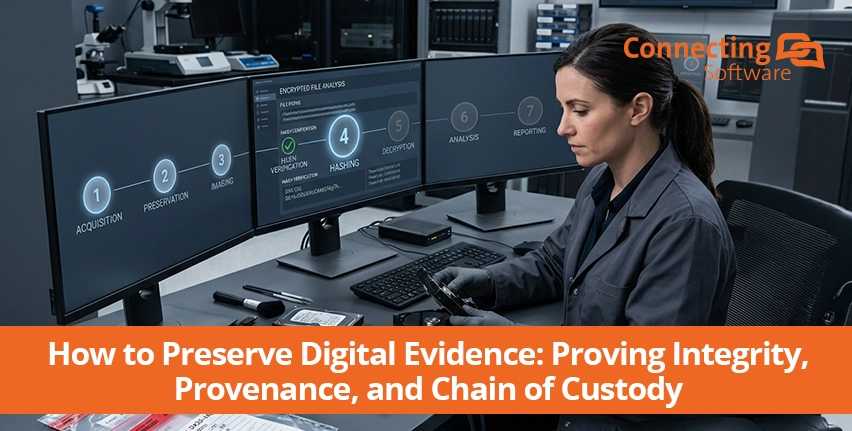
El proceso se divide en siete fases:
- Identificar — determinar cuáles son las pruebas
- Conservar — evitar la alteración, la destrucción, la contaminación o el acceso no autorizado
- Huella dactilar — calcular un hash criptográfico del registro, de modo que cualquier cambio posterior resulte detectable.
- Récord — Indica quién recopiló el dato, cuándo, dónde y mediante qué método.
- Asegure — Conservar el registro y su documentación bajo control de acceso, registrando cada acceso.
- Verificar — Vuelve a calcular el hash siempre que sea necesario y comprueba que sigue coincidiendo con el original.
- Presente — presentar el documento junto con la documentación que acredite su integridad, procedencia y cadena de custodia.
Cómo obtener “huellas” y “verificar” pruebas digitales
Descubre la herramienta que se encarga de ambas fases por ti. Esta crea un hash de tu registro, marca el hash con la fecha y la hora por lo que la fecha no puede ser anterior a la actual, y demuestra, cuando se le solicita, que el documento es el mismo uno que conservaste.
¿Qué se considera prueba digital?
Una definición precisa y rigurosa, utilizada por NIST, es: Las pruebas digitales son información con valor probatorio que se almacena o transmite en formato digital o binario.
“El ”valor probatorio», tal y como se menciona en Ley de Pruebas de Australia y Normativa federal de EE. UU., significa que la información puede ayudar a demostrar un hecho relevante para la investigación o el caso. Por lo tanto, El hecho de que algo sea digital no lo convierte automáticamente en una prueba.; se convierte en prueba cuando puede ser relevante para demostrar o refutar algo.
Fuera de los tribunales, en las empresas, las pruebas digitales pueden ser cualquier registro digital que pueda ser necesario posteriormente para determinar qué ocurrió, qué se acordó, qué se aprobó o qué información existía en un momento determinado. En otras palabras, no se limitan a un único caso judicial o a una investigación aislada. Pueden ser contratos y documentos firmados, registros financieros y contables, correos electrónicos y adjuntos, registros de propiedad intelectual, registros del sistema y de las aplicaciones, archivos en la nube y registros exportados.
¿Cuándo necesitan las empresas servicios de conservación?
En todos los flujos de trabajo, el hilo conductor que se aprecia es cómo una persona debe demostrar un hecho, defender una conclusión o demostrar que se ha seguido un proceso requerido, utilizando los registros como prueba. Esto guarda relación con los conceptos de prueba, su conservación y su valor probatorio.
Todos ellos son procesos basados en pruebas en los que las empresas deben reconstruir los hechos, determinar las responsabilidades, demostrar que se han cumplido las obligaciones o los controles, y presentar pruebas sólidas ante un responsable de la toma de decisiones, ya sea interno o externo.
|
Dominio |
Flujo de trabajo |
Necesidad |
|
Legal |
Litigios, investigaciones, eDiscovery, conflictos contractuales, respuesta a la normativa y conflictos en materia de propiedad intelectual. |
Determinar qué ocurrió, la cadena de custodia y la cronología de los hechos, y presentar un resultado que se pueda defender. |
|
Auditoría |
Auditorías financieras e internas, inspecciones regulatorias, pruebas de control y medidas correctivas. |
Evaluar cómo se puso todo en marcha, se revisó y se gestionó adecuadamente, al tiempo que se detectaban y corregían las deficiencias. |
|
Cumplimiento |
Conservación de registros, pruebas de control operativo, acceso y autorización, respuesta ante incidentes y violaciones de seguridad, supervisión de terceros, gobernanza de datos. |
Comprobar que se hayan respetado y revisado los registros y controles, teniendo en cuenta el acceso y el tratamiento de los datos con una gobernanza adecuada. |
Las consecuencias de un fallo en la conservación
Las consecuencias de una conservación inadecuada son reales. En septiembre de 2022, la Comisión de Valores y Exchange de EE. UU. anunció medidas coercitivas contra 16 empresas de Wall Street por incumplimientos generalizados en el mantenimiento y la conservación de las comunicaciones electrónicas. Las empresas acordaron pagar más de $1.1 mil millones en multas en total. La SEC afirmó que estas deficiencias privaron a sus investigadores de comunicaciones que deberían haber estado disponibles durante las investigaciones regulatorias.
En 2023, otras 11 empresas fueron acusadas de incumplir la obligación de conservar y mantener las comunicaciones electrónicas, y estas aceptaron pagar una multa total de $289 millones en multas. La SEC calificó estas deficiencias como incumplimientos de los requisitos de conservación de registros establecidos en la legislación federal sobre valores y volvió a hacer hincapié en la importancia de conservar las comunicaciones electrónicas a efectos de la supervisión reguladora y las investigaciones.
Además, los riesgos van más allá del cumplimiento de las obligaciones reglamentarias en materia de conservación de registros. En el Reino Unido, el Tribunal Superior declaró a Raymond McKeeve culpable de desacato al tribunal tras la destrucción de material electrónico en circunstancias en las que se aplicaban obligaciones de conservación. Posteriormente, el tribunal impuso una Multa de 25 000 libras esterlinas y dictó resoluciones importantes en materia de costas. La empresa Ocado informó de que su los gastos judiciales habían ascendido a aproximadamente 1,1 millones de libras esterlinas. El Sr. McKeeve, la persona implicada, incurrió en aproximadamente 615 000 libras esterlinas en costas procesales.
La gestión documental y la conservación de pruebas digitales están estrechamente relacionadas. La gestión documental garantiza la fiabilidad de los registros de la organización; la conservación de pruebas protege la información que pueda ser necesaria más adelante para determinar lo que ocurrió.
La lección es sencilla: no te limites a conservar la información digital, sino que debes preservarla para poder demostrar qué es y por qué es fiable cuando sea necesario.
Los 7 pasos para la conservación de las pruebas digitales
El objetivo de un procedimiento operativo estándar (SOP) de conservación de pruebas en una empresa es establecer un conjunto reducido de controles obligatorios que protejan la integridad, la autenticidad, la trazabilidad y la reproducibilidad de las pruebas desde el momento en que se identifican hasta su eventual presentación o eliminación. Las tres fuentes principales de orientación utilizadas para elaborar este SOP, y a las que puede recurrir para elaborar el suyo propio, son las siguientes:
- ISO/IEC 27037:2012 Tecnología de la información - Técnicas de seguridad - Directrices para la identificación, recogida, obtención y conservación de pruebas digitales;
- ’Grupo de Trabajo Científico sobre Pruebas Digitales» (SWGDE) Prácticas recomendadas para la recogida de pruebas digitales (y 17-F-002-2.1, 18-F-002-2.0, 21-F-001-1.1, 23-F-004-1.1);
- NIST SP 800-86’Guía para la integración de técnicas forenses en la respuesta ante incidentes y NIST IR 8387 Conservación de pruebas digitales: consideraciones para los responsables del manejo de pruebas.
Tu norma fundamental debería ser: Nunca modifiques lo que no puedas sustituir; nunca transfieras lo que no puedas rastrear; nunca te fíes de pruebas cuya integridad no puedas verificar.
|
1 – IDENTIFICAR DETERMINAR CUÁLES SON LAS PRUEBAS Identifica la fuente, el estado, el alcance, la condición, los identificadores únicos y la autoridad responsable de la recopilación. ! Determina si los datos volátiles deben conservarse de forma inmediata. |
2 – CONSERVAR PROTEGE EL ORIGINAL Evita cualquier alteración, destrucción, contaminación o acceso no autorizado antes del examen. ! Reduce al mínimo la interacción y documenta cada acción que suponga un cambio de fase. |
|
3 – HUELLA DACTILAR CREAR UNA IDENTIDAD CRIPTOGRÁFICA Obtenga una copia forense adecuada y genere un hash criptográfico de las pruebas resultantes. ! Anota el algoritmo y el valor hash completo. |
4 – REGISTRO HACER QUE EL PROCESO SEA RECONSTRUIBLE Registra quién, qué, cuándo, dónde, cómo, las herramientas, los resultados, los errores, las observaciones y las desviaciones. ! Mantén la cadena de custodia en cada transferencia. |
|
5 – SEGURO PROTEGER LAS PRUEBAS A LO LARGO DE TODO SU CICLO DE VIDA Guarda los documentos de referencia verificados en un lugar de almacenamiento controlado y de acceso restringido, separado de las copias de trabajo. ! Aplica controles de acceso, retención y protección. |
6 – COMPROBAR DEMOSTRAR QUE LA CONSERVACIÓN SE MANTIENE INTACTA Confirma que la adquisición se ha completado según lo previsto y vuelve a comprobar los hash durante los eventos de conservación definidos. ! Revisa los errores, las limitaciones, las transferencias y las comprobaciones de correcciones. |
|
7 – ACTUAL CONSERVA LAS PRUEBAS Y SU INTEGRIDAD, NO SOLO LOS DATOS Presenta las pruebas junto con los registros relativos a su procedencia, integridad, custodia, adquisición y manipulación. Explica qué contienen y por qué son fiables. |
|
Esto no pretende sustituir a los procedimientos forenses especializados. El SWGDE señala expresamente que sus documentos sobre buenas prácticas no son manuales de formación, no son exhaustivos y pueden no ser aplicables a todas las circunstancias. Cuando una situación requiera una desviación, dicha desviación y las medidas adoptadas deberán documentarse minuciosamente.
Cadena de custodia: el control del ciclo de vida
Cada transferencia de pruebas debe poder rastrearse hasta un identificador único de prueba y debe registrar, como mínimo, quién la transfirió, quién la recibió, cuándo se produjo la transferencia y por qué se produjo. La norma SWGDE 17-F-002 identifica explícitamente estos elementos como la información mínima de la cadena de custodia para las transferencias de pruebas digitales. El objetivo no es la complejidad burocrática, sino la continuidad. En cualquier momento, la organización debe poder responder a las siguientes preguntas:
- ¿Dónde están las pruebas?
- ¿Quién tiene la custodia?
- ¿Cuándo cambió la custodia?
- ¿Por qué cambió?
- ¿Se ha comprobado su integridad?
Si no es posible responder a esas preguntas, el proceso de gestión de pruebas presenta una laguna en materia de trazabilidad.
Cabe señalar que el punto fuerte de un procedimiento operativo estándar (SOP) es que los controles se mantienen estables mientras que su aplicación se vuelve más sofisticada. Una organización pequeña podría utilizar un registro de pruebas controlado, formularios de adquisición estandarizados, hash criptográfico, almacenamiento cifrado y transferencias de custodia documentadas. Una empresa más grande puede ir añadiendo progresivamente control de acceso basado en roles, repositorios de pruebas inmutables o protegidos contra escritura, verificación automática de hash, registros de auditoría a prueba de manipulaciones, etc. Lo importante es que estas capacidades ampliar los controles iniciales, en lugar de sustituirlos.
Consulta el Marco de referencia para conocer todo el contenido y otros casos de uso específicos que puedan adaptarse mejor a tu propio flujo de trabajo.
Retos empresariales
Para empezar a trabajar, también es importante tener en cuenta los retos habituales a los que te puedes enfrentar, aunque ya se haya elaborado un plan.
|
Pérdida de integridad |
Las pruebas pueden dejar de ser fiables o admisibles si no puedes demostrar que no han sufrido ninguna modificación. |
|
Lagunas en materia de custodia |
Falta documentación sobre quién, cuando...y... cómo puede poner en duda su autenticidad ante un tribunal. |
|
Datos volátiles |
La memoria RAM, los registros, los archivos temporales, los datos en la nube y otra información volátil pueden desaparecer. |
|
Volumen |
Los conjuntos de datos de gran volumen aumentan el riesgo de que se pasen por alto datos relevantes o de que estos no se conserven adecuadamente. |
|
Cifrado y datos distribuidos |
El acceso, la adquisición y la procedencia resultan más complicados cuando se trata de sistemas y ubicaciones distribuidos. |
|
Faltan metadatos |
La pérdida de marcas de tiempo, de la procedencia o de la información sobre la adquisición puede dificultar la autenticación de las pruebas. |
El objetivo es siempre afrontar estos retos y convertirlos en las pruebas digitales en un registro que la empresa pueda verificar, explicar y defender.
Dónde encaja el software de verificación de la integridad
En el proceso de conservación de pruebas, trabajamos con las fases “Fingerprint” y “Verify”: creamos un hash criptográfico del registro conservado, fijamos de forma segura ese hash en un momento determinado y, posteriormente, verificamos que el registro sigue coincidiendo. Connecting Software’s Truth Enforcer cumple este requisito específico: crea una huella criptográfica de un archivo y la registra en un libro mayor inmutable de una cadena de bloques, lo que permite comprobar posteriormente si el archivo ha sufrido cambios sin que el documento subyacente salga del control de la organización.
Truth Enforcer podría ofrecer un control de integridad independiente dentro de esos flujos de trabajo: establecer y, posteriormente, verificar el estado de un registro.
Incluso puedes probarlo gratis, sin compromiso:
Verificador de la verdad para creadores de PI: https://truth-verifier.com/landing
Verificador de la verdad para periodistas: https://truthverifier.news/landing
Ponte en contacto con nosotros para hablar sobre la implantación de Truth Enforcer en tu empresa
Fuentes
ISO
ISO/IEC 27037:2012 - Tecnologías de la información - Técnicas de seguridad - Directrices para la identificación, recogida, obtención y conservación de pruebas digitales.
Fuente: https://www.iso.org/standard/44381.html
SWGDE
SWGDE 18-F-002-2.0 - Buenas prácticas para la recogida de pruebas digitales.
Fuente: https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
SWGDE 17-F-002-2.1 - Buenas prácticas para la obtención de pruebas en informática forense.
Fuente: https://www.swgde.org/documents/published-complete-listing/17-f-002-2-1/
SWGDE 21-F-001-1.1 - Buenas prácticas para la adquisición de contenidos en línea.
Fuente: https://www.nist.gov/standard/1036
SWGDE 23-F-004-1.1 - Buenas prácticas para la obtención, conservación y análisis de pruebas digitales por parte de los proveedores de servicios en la nube.
Fuente: https://www.nist.gov/standard/3351
NIST
NIST SP 800-86 - Guía para la integración de técnicas forenses en la respuesta a incidentes.
Fuente: https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-86.pdf
NISTIR 8387 - Conservación de pruebas digitales: consideraciones para los encargados del tratamiento de pruebas.
Fuente: https://nvlpubs.nist.gov/nistpubs/ir/2022/NIST.IR.8387.pdf

Por Francisco RodriguesJefe de producto
"Escribo sobre cómo las integraciones de software pueden adaptarse a los entornos empresariales y responder a las demandas específicas del sector. Quiero mostrar a las empresas el camino para agilizar los procesos, eliminar los cuellos de botella y garantizar el cumplimiento de las normativas dotando a los equipos y a los ejecutivos de la C-suite de las herramientas adecuadas."
Lecturas relacionadas
Cuando no se pueden demostrar las decisiones relativas a la identidad, las autorizaciones se convierten en riesgos
Cuando actúan los agentes de IA, las pruebas son fundamentales: creación de la capa de integridad para el cumplimiento de la normativa de la UE en materia de IA
La próxima crisis de cumplimiento normativo no comenzará con un ciberataque, sino con un PDF