
Punti di forza
La conservazione delle prove digitali è il processo volto a garantire la disponibilità dei documenti pertinenti, assicurando al contempo prove attendibili in merito a:
A) integrità (il record non è cambiato),
B) provenienza (da dove proviene e chi l'ha creato), e
C) catena di custodia (un resoconto completo di chi se ne è occupato, quando e in che modo).
Tale conservazione assume un’importanza fondamentale quando un documento digitale deve essere successivamente utilizzato come prova in un’indagine, in un contenzioso o in altri procedimenti formali.
Questa guida spiega cosa si intende per prova digitale, quando è necessario conservarla e come le organizzazioni possano definire un processo replicabile basato sui principi del NIST, della norma ISO/IEC 27037 e dello SWGDE.
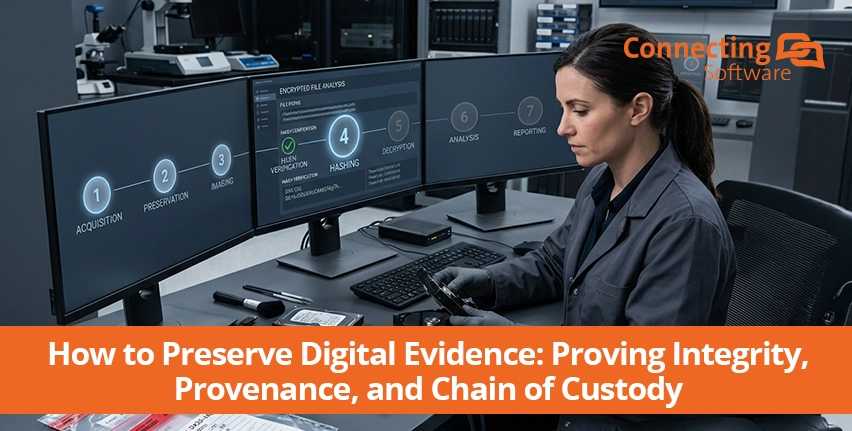
Il processo è articolato in sette fasi:
- Identificare — stabilire quali siano le prove
- Conservare — impedire l’alterazione, la distruzione, la contaminazione o l’accesso non autorizzato
- Impronta digitale — calcolare un hash crittografico del record in modo che qualsiasi modifica successiva risulti rilevabile.
- Record — documentare chi ha raccolto il dato, quando, dove e con quale metodo.
- Sicuro — conservare il documento e la relativa documentazione in un luogo soggetto a controllo degli accessi, registrando ogni accesso.
- Verifica — ricalcolare l'hash ogni volta che è necessario e verificare che corrisponda ancora a quello originale.
- Presente — presentare il documento insieme alla documentazione che ne attesti l’integrità, la provenienza e la catena di custodia.
Come acquisire le “impronte digitali” e “verificare” le prove digitali
Scopri lo strumento che gestisce entrambe le fasi al posto tuo. Esso effettua l'hash del tuo record, aggiunge un timestamp all'hash quindi la data non può essere retrodatata, e dimostra, su richiesta, che il documento è lo stesso quello che hai conservato.
Cosa si intende per prova digitale?
Una definizione precisa e analitica, utilizzata da NIST, ovvero: Le prove digitali sono informazioni aventi valore probatorio archiviate o trasmesse in formato digitale/binario.
“Il ”valore probatorio”, come indicato da Legge australiana sulle prove e Norme federali degli Stati Uniti, significa che l’informazione può contribuire a stabilire un fatto rilevante ai fini dell’indagine o del caso. Quindi, il fatto che qualcosa sia digitale non lo rende automaticamente una prova; diventa una prova quando può essere rilevante per dimostrare o confutare qualcosa.
Al di fuori delle aule di tribunale, nelle imprese, le prove digitali possono essere qualsiasi documentazione digitale che possa in seguito rivelarsi necessaria per stabilire cosa sia accaduto, cosa sia stato concordato, cosa sia stato approvato o quali informazioni esistessero in un determinato momento. In altre parole, non si limitano a un singolo caso giudiziario o a un’indagine isolata. Possono essere contratti e documenti firmati, documentazione finanziaria e contabile, e-mail e allegati, documenti relativi alla proprietà intellettuale, registri di sistema e delle applicazioni, file su cloud e record esportati.
In quali casi le aziende hanno bisogno di servizi di conservazione?
In tutti i flussi di lavoro, il filo conduttore che noterete è il modo in cui una persona deve accertare un fatto, difendere una conclusione o dimostrare che sia stata seguita una procedura prevista, utilizzando i documenti come prova. Ciò si ricollega ai concetti di prova, conservazione delle prove e valore probatorio.
Si tratta in tutti i casi di flussi di lavoro basati su prove concrete, in cui le aziende devono ricostruire gli eventi, stabilire le responsabilità, dimostrare che gli obblighi o i controlli sono stati rispettati e fornire prove difendibili a un decisore interno o esterno.
|
Dominio |
Flusso di lavoro |
Necessità |
|
Legale |
Contenzioso, indagini, eDiscovery, controversie contrattuali, risposta alle normative, controversie in materia di proprietà intellettuale. |
Accertare cosa è successo, ricostruire la catena di custodia e la cronologia degli eventi, e fornire un risultato difendibile. |
|
Revisione contabile |
Audit finanziari e interni, verifiche normative, test di controllo, misure correttive. |
Valutare come ogni cosa sia stata predisposta, verificata e gestita in modo adeguato, individuando e correggendo eventuali carenze. |
|
Conformità |
Conservazione dei documenti, prove relative alle operazioni di controllo, accesso e autorizzazione, risposta a incidenti e violazioni, supervisione di soggetti terzi, governance dei dati. |
Verificare che le procedure e i controlli siano stati rispettati e sottoposti a revisione, tenendo conto dell’accesso e del trattamento dei dati nel rispetto di un adeguato sistema di governance. |
Le conseguenze di un fallimento nella conservazione
Le conseguenze di una conservazione inadeguata sono concrete. Nel settembre 2022, la Securities and Exchange Commission degli Stati Uniti ha annunciato l’adozione di provvedimenti coercitivi nei confronti di 16 società di Wall Street a causa di gravi carenze nel mantenimento e nella conservazione delle comunicazioni elettroniche. Le aziende hanno accettato di pagare oltre $1,1 miliardi in sanzioni complessive. La SEC ha affermato che tali mancanze hanno privato i propri investigatori delle comunicazioni che avrebbero dovuto essere disponibili nel corso delle indagini di vigilanza.
Nel 2023, altre 11 società sono state accusate di non aver provveduto alla conservazione e alla salvaguardia delle comunicazioni elettroniche; le società hanno accettato di pagare un importo complessivo di $289 milioni di sanzioni. La SEC ha definito tali inadempienze come violazioni degli obblighi di conservazione dei dati previsti dalla normativa federale in materia di titoli e ha ribadito l'importanza di conservare le comunicazioni elettroniche ai fini della vigilanza normativa e delle indagini.
E i rischi vanno ben oltre la semplice tenuta dei registri previsti dalla normativa. Nel Regno Unito, l’Alta Corte ha ritenuto Raymond McKeeve colpevole di oltraggio alla corte dopo che del materiale elettronico era stato distrutto in circostanze in cui vigevano obblighi di conservazione. Il tribunale ha successivamente inflitto una Multa di 25.000 sterline e ha emesso ordinanze di pagamento di importi significativi. Ocado, la società, ha riferito che il suo le spese legali avevano raggiunto circa 1,1 milioni di sterline. Il signor McKeeve, la persona coinvolta, ha subito circa 615.000 sterline di spese legali.
La gestione dei documenti e la conservazione delle prove digitali sono strettamente correlate. La gestione dei documenti garantisce la conservazione di registrazioni aziendali affidabili; la conservazione delle prove protegge le informazioni che potrebbero essere necessarie in seguito per stabilire cosa sia accaduto.
La lezione è semplice: non limitatevi a conservare le informazioni digitali, ma preservatele in modo da poter dimostrare di cosa si tratta e perché sono attendibili quando serve.
Le 7 fasi della conservazione delle prove digitali
Lo scopo di una procedura operativa standard (SOP) aziendale per la conservazione delle prove è quello di stabilire una serie limitata di controlli obbligatori che garantiscano l’integrità, l’autenticità, la tracciabilità e la riproducibilità delle prove dal momento in cui vengono identificate fino alla loro eventuale presentazione o eliminazione. Le tre principali fonti di riferimento utilizzate per redigere la presente SOP, e alle quali è possibile fare riferimento per redigere la propria, sono:
- ISO/IEC 27037:2012 Tecnologia dell'informazione - Tecniche di sicurezza - Linee guida per l'identificazione, la raccolta, l'acquisizione e la conservazione delle prove digitali;
- ’Gruppo di lavoro scientifico sulle prove digitali" (SWGDE) Linee guida per la raccolta delle prove digitali (e 17-F-002-2.1, 18-F-002-2.0, 21-F-001-1.1, 23-F-004-1.1);
- NIST SP 800-86’Guida all'integrazione delle tecniche forensi nella risposta agli incidenti" e NIST IR 8387 Conservazione delle prove digitali - Considerazioni per chi gestisce le prove.
La regola da seguire dovrebbe essere: Non modificare mai ciò che non puoi sostituire; non trasferire mai ciò che non puoi rintracciare; non fare mai affidamento su prove di cui non puoi verificare l'integrità.
|
1 – IDENTIFICARE DETERMINARE QUALI SONO LE PROVE Indicare la fonte, lo stato, l’ambito, le condizioni, gli identificatori univoci e l’ente responsabile della raccolta. ! Stabilire se i dati volatili debbano essere conservati immediatamente. |
2 – CONSERVARE PROTEGGI L'ORIGINALE Prevenire qualsiasi alterazione, distruzione, contaminazione o accesso non autorizzato prima dell’esame. ! Ridurre al minimo le interazioni e documentare ogni azione che comporti un cambiamento di fase. |
|
3 – IMPRONTA DIGITALE CREA UN'IDENTITÀ CRITTOGRAFICA Acquisire una copia forense adeguata e generare un hash crittografico per il materiale probatorio così ottenuto. ! Registra l'algoritmo e il valore hash completo. |
4 – REGISTRAZIONE RENDERE IL PROCESSO RICOSTRUIBILE Registra chi, cosa, quando, dove, come, gli strumenti utilizzati, i risultati, gli errori, le osservazioni e le discrepanze. ! Garantire la tracciabilità di ogni trasferimento. |
|
5 – SICURO PROTEZIONE DELLE PROVE PER TUTTO IL LORO CICLO DI VITA Conservare i documenti originali verificati in un archivio controllato e ad accesso limitato, separatamente dalle copie di lavoro. ! Applicare controlli relativi all'accesso, alla conservazione e alla protezione. |
6 – VERIFICARE DIMOSTRARE CHE LA CONSERVAZIONE È RIMASSA INTATTA Confermare che l’acquisizione sia stata completata come previsto e ricontrollare gli hash durante gli eventi di conservazione definiti. ! Verificare errori, limitazioni, trasferimenti e controlli di correzione. |
|
7 – PRESENTE CONSERVARE LE PROVE E LA LORO INTEGRITÀ – NON SOLO I DATI Presentare le prove insieme alla documentazione relativa alla loro provenienza, integrità, custodia, acquisizione e gestione. Illustrare il loro contenuto e spiegare perché sono attendibili. |
|
Ciò non intende sostituire le procedure forensi specializzate. SWGDE sottolinea espressamente che i propri documenti sulle migliori pratiche non sono manuali di formazione, non sono esaustivi e potrebbero non essere applicabili a ogni circostanza. Qualora una situazione richieda una deroga, tale deroga e le azioni intraprese devono essere documentate in modo approfondito.
Catena di custodia: il controllo del ciclo di vita
Ogni trasferimento di prove deve essere riconducibile a un identificativo univoco e deve registrare, come minimo, chi lo ha effettuato, chi lo ha ricevuto, quando è avvenuto e per quale motivo. La norma SWGDE 17-F-002 identifica esplicitamente questi elementi come le informazioni minime relative alla catena di custodia per i trasferimenti di prove digitali. L’obiettivo non è la complessità burocratica, bensì la continuità. In qualsiasi momento, l’organizzazione dovrebbe essere in grado di rispondere a:
- Dove sono le prove?
- Chi ha l'affidamento?
- Quando è cambiata l'affidamento?
- Perché è cambiato?
- Ne è stata verificata l'integrità?
Se non è possibile rispondere a tali domande, il processo di gestione delle prove presenta una lacuna in termini di tracciabilità.
Si noti che il punto di forza di una procedura operativa standard (SOP) risiede nel fatto che i controlli rimangono stabili mentre l’implementazione diventa più sofisticata. Un'organizzazione di piccole dimensioni potrebbe utilizzare un registro delle prove controllato, moduli di acquisizione standardizzati, hash crittografici, archiviazione crittografata e trasferimenti di custodia documentati. Un'azienda più grande può aggiungere progressivamente un controllo degli accessi basato sui ruoli, archivi delle prove immutabili o protetti da scrittura, verifica automatizzata degli hash, registri di audit a prova di manomissione, ecc. Il punto importante è che queste funzionalità estendere i controlli iniziali, anziché sostituirli.
Consulta il quadro di riferimento per tutti i contenuti e gli altri casi d'uso specifici che potrebbero adattarsi meglio al tuo flusso di lavoro.
Sfide aziendali
Per iniziare a lavorare, è importante anche tenere conto delle difficoltà più comuni che potresti incontrare, anche se hai già un piano ben definito.
|
Perdita di integrità |
Le prove potrebbero risultare inaffidabili o inammissibili se non si è in grado di dimostrare che non sono state alterate. |
|
Lacune nella custodia |
Documentazione mancante relativa a chi, quandoe come può comprometterne l'autenticità in tribunale. |
|
Dati volatili |
La RAM, i log, i file temporanei, i dati nel cloud e altre informazioni volatili potrebbero andare persi. |
|
Volume |
I set di dati di grandi dimensioni aumentano il rischio che dati rilevanti vengano trascurati o conservati in modo inadeguato. |
|
Crittografia e dati distribuiti |
L'accesso, l'acquisizione e la tracciabilità diventano più difficili con i sistemi distribuiti e le sedi dislocate. |
|
Metadati mancanti |
La perdita dei timestamp, della provenienza o delle informazioni relative all’acquisizione può rendere difficile l’autenticazione delle prove. |
L'obiettivo è sempre quello di affrontare queste sfide e trasformarle trasformare le prove digitali in un documento che l'azienda possa verificare, spiegare e difendere.
Il ruolo del software di verifica dell'integrità
Nel flusso di lavoro relativo alla conservazione delle prove, operiamo attraverso le fasi “Fingerprint” e “Verify”: creiamo un hash crittografico del documento conservato, lo fissiamo in modo sicuro a un momento specifico e, successivamente, verifichiamo che il documento corrisponda ancora a tale hash. Connecting Software’s Truth Enforcer soddisfa questo specifico requisito: crea un’impronta crittografica di un file e la registra in un registro blockchain immutabile, consentendo di verificare in un secondo momento se il file ha subito modifiche senza che il documento sottostante esca dal controllo dell’organizzazione.
Truth Enforcer potrebbe fornire un controllo discreto dell'integrità all'interno di tali flussi di lavoro: determinare e successivamente verificare lo stato di un record.
Puoi persino provarlo gratuitamente, senza alcun impegno:
Verificatore di verità per i creatori di PI: https://truth-verifier.com/landing
Verificatore di verità per giornalisti: https://truthverifier.news/landing
Contattaci per discutere dell'implementazione aziendale di Truth Enforcer
Fonti
ISO
ISO/IEC 27037:2012 - Tecnologia dell'informazione - Tecniche di sicurezza - Linee guida per l'identificazione, la raccolta, l'acquisizione e la conservazione delle prove digitali.
Fonte: https://www.iso.org/standard/44381.html
SWGDE
SWGDE 18-F-002-2.0 - Linee guida per la raccolta delle prove digitali.
Fonte: https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
SWGDE 17-F-002-2.1 - Migliori pratiche per l'acquisizione di dati nell'ambito dell'informatica forense.
Fonte: https://www.swgde.org/documents/published-complete-listing/17-f-002-2-1/
SWGDE 21-F-001-1.1 - Linee guida per l'acquisizione di contenuti online.
Fonte: https://www.nist.gov/standard/1036
SWGDE 23-F-004-1.1 - Linee guida per l'acquisizione, la conservazione e l'analisi delle prove digitali da parte dei fornitori di servizi cloud.
Fonte: https://www.nist.gov/standard/3351
NIST
NIST SP 800-86 - Guida all'integrazione delle tecniche forensi nella risposta agli incidenti.
Fonte: https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-86.pdf
NISTIR 8387 - Conservazione delle prove digitali: considerazioni per chi si occupa della gestione delle prove.
Fonte: https://nvlpubs.nist.gov/nistpubs/ir/2022/NIST.IR.8387.pdf

Da Francisco Rodrigues, Responsabile di prodotto
"Scrivo di come le integrazioni software possano adattarsi agli ambienti aziendali e rispondere alle esigenze specifiche del settore. Voglio mostrare alle aziende la strada per snellire i processi, eliminare i colli di bottiglia e garantire la conformità, mettendo a disposizione dei team e dei dirigenti C-suite gli strumenti giusti".
Letture correlate
Quando le decisioni relative all’identità non possono essere dimostrate, le approvazioni si trasformano in responsabilità
Quando gli agenti di IA agiscono, le prove contano: la creazione di un livello di integrità per la conformità dell’IA nell’UE
La prossima crisi di conformità non avrà origine da un attacco informatico, ma da un PDF