
Principais conclusões
A preservação de provas digitais é o processo de manter os registos relevantes disponíveis, assegurando simultaneamente provas fiáveis do seguinte:
A) integridade (o registo não sofreu alterações),
B) proveniência (de onde veio e quem o criou), e
C) cadeia de custódia (um relato contínuo sobre quem tratou do assunto, quando e como).
Esta preservação torna-se fundamental quando um registo digital tem posteriormente de ser utilizado como prova numa investigação, num litígio ou noutro processo formal.
Este guia explica o que se considera prova digital, quando é necessário preservá-la e como as organizações podem estabelecer um processo repetível com base nos princípios do NIST, da norma ISO/IEC 27037 e do SWGDE.
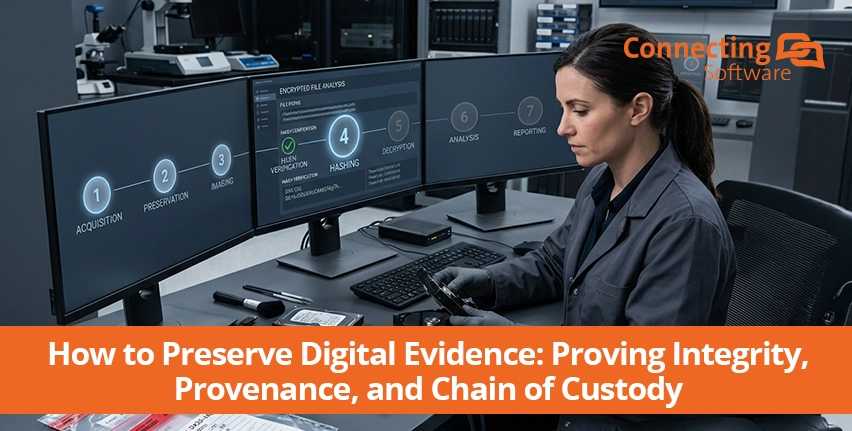
O processo está organizado em sete fases:
- Identificar — determinar quais são as provas
- Conservar — impedir a alteração, a destruição, a contaminação ou o acesso não autorizado
- Impressão digital — calcular um hash criptográfico do registo, de modo a que qualquer alteração posterior possa ser detetada.
- Registo — registe quem recolheu o registo, quando, onde e através de que método.
- Seguro — arquivar o registo e a respetiva documentação sob controlo de acesso, registando cada acesso.
- Verificar — recalcule o hash sempre que necessário e confirme se continua a corresponder ao original.
- Presente — apresentar o registo, juntamente com a documentação que comprove a sua integridade, proveniência e cadeia de custódia.
Como obter “impressões digitais” e “verificar” provas digitais
Descubra a ferramenta que trata ambas as etapas por si. Ela gera um hash do seu registo, regista a data e a hora do hash por isso, a data não pode ser retroativa, e comprova, mediante solicitação, que o documento é o mesmo aquele que guardaste.
O que se considera prova digital?
Uma definição precisa e minuciosa, utilizada por NIST, é: As provas digitais são informação com valor probatório que é armazenada ou transmitida em formato digital/binário.
“Valor probatório”, tal como referido por Lei da Prova da Austrália e Regras Federais dos EUA, significa que a informação pode ajudar a comprovar um facto relevante para a investigação ou para o processo. Assim, o facto de algo ser digital não significa, automaticamente, que constitua uma prova; torna-se prova quando tem potencial relevância para provar ou refutar algo.
Fora dos tribunais, nas empresas, as provas digitais podem ser qualquer registo digital que possa vir a ser necessário para determinar o que aconteceu, o que foi acordado, o que foi aprovado ou que informações existiam num determinado momento. Por outras palavras, não se limitam a um único processo judicial ou a uma investigação isolada. Podem ser contratos e documentos assinados, registos financeiros e contabilísticos, e-mails e anexos, registos de propriedade intelectual, registos do sistema e das aplicações, ficheiros na nuvem e registos exportados.
Quando é que as empresas precisam de serviços de conservação?
Em todos os fluxos de trabalho, o fio condutor que irá observar é a forma como uma pessoa tem de comprovar um facto, defender uma conclusão ou demonstrar que um processo exigido foi seguido — utilizando registos como prova. Isto está relacionado com os conceitos de prova, do seu armazenamento e do valor probatório.
Trata-se, em todos os casos, de fluxos de trabalho baseados em provas, nos quais as empresas têm de reconstituir os acontecimentos, determinar as responsabilidades, demonstrar que as obrigações ou os controlos foram cumpridos e apresentar provas defensáveis a um decisor interno ou externo.
|
Domínio |
Fluxo de trabalho |
Necessidade |
|
Jurídico |
Contencioso, investigação, eDiscovery, litígios contratuais, resposta a questões regulamentares, litígios em matéria de propriedade intelectual. |
Apurar o que aconteceu, a cadeia de custódia e a cronologia dos acontecimentos, e apresentar um resultado que se sustente. |
|
Auditoria |
Auditorias financeiras e internas, inspeções regulamentares, testes de controlo, medidas corretivas. |
Avaliar a forma como tudo foi implementado, revisto e posto em prática, identificando e corrigindo as deficiências. |
|
Conformidade |
Conservação de registos, provas relativas ao controlo e ao funcionamento, acesso e autorização, resposta a incidentes e violações, supervisão de terceiros, governação de dados. |
Verificar se os registos e os controlos foram cumpridos e revistos, tendo em conta o acesso e o tratamento de dados, de acordo com os princípios de governação adequados. |
As consequências da falta de preservação
As consequências de uma conservação inadequada são reais. Em setembro de 2022, a Comissão de Valores Mobiliários dos EUA (SEC) anunciou medidas coercivas contra 16 empresas de Wall Street devido a falhas generalizadas na manutenção e preservação das comunicações eletrónicas. As empresas concordaram em pagar mais de $1,1 mil milhões em coimas no total. A SEC afirmou que essas falhas privaram os seus investigadores de comunicações que deveriam ter estado disponíveis durante as investigações regulatórias.
Em 2023, outras 11 empresas foram acusadas de incumprimento na manutenção e conservação de comunicações eletrónicas, tendo as empresas concordado em pagar um montante total de $289 milhões em multas. A SEC descreveu estas falhas como violações dos requisitos de manutenção de registos previstos na legislação federal sobre valores mobiliários e voltou a salientar a importância de conservar as comunicações eletrónicas para efeitos de supervisão regulamentar e investigações.
E os riscos vão também além da conservação de registos para efeitos regulamentares. No Reino Unido, o Tribunal Superior considerou Raymond McKeeve culpado de desrespeito ao tribunal após a destruição de material eletrónico em circunstâncias em que se aplicavam obrigações de conservação. Posteriormente, o tribunal impôs uma Multa de 25 000 libras e proferiu decisões significativas em matéria de custas. A Ocado, a entidade, informou que a sua as despesas judiciais tinham atingido cerca de 1,1 milhões de libras. O Sr. McKeeve, a pessoa em causa, incorreu em cerca de 615 000 libras em despesas de defesa.
A gestão de registos e a preservação de provas digitais estão intimamente ligadas. A gestão de registos garante a existência de registos organizacionais fiáveis; a preservação de provas protege a informação que poderá vir a ser necessária para determinar o que aconteceu.
A lição é simples: não basta guardar a informação digital — é preciso preservá-la para que se possa comprovar o que ela é e por que razão é fiável quando for necessário.
Os 7 passos da preservação de provas digitais
O objetivo de um procedimento operacional padrão (POP) de preservação de provas numa empresa é estabelecer um conjunto reduzido de controlos obrigatórios que protejam a integridade, a autenticidade, a rastreabilidade e a reprodutibilidade das provas, desde o momento em que são identificadas até à sua eventual apresentação ou eliminação. As três principais fontes de orientação utilizadas para elaborar este POP — e que pode consultar para elaborar o seu próprio — são as seguintes:
- ISO/IEC 27037:2012 Tecnologias da informação — Técnicas de segurança — Orientações para a identificação, recolha, aquisição e preservação de provas digitais;
- ’Grupo de Trabalho Científico sobre Provas Digitais» (SWGDE) Melhores práticas para a recolha de provas digitais (e 17-F-002-2.1, 18-F-002-2.0, 21-F-001-1.1, 23-F-004-1.1);
- NIST SP 800-86’Guia para a integração de técnicas forenses na resposta a incidentes e NIST IR 8387 Preservação de provas digitais — Considerações para os responsáveis pelo tratamento de provas.
A sua regra fundamental deve ser: Nunca modifique aquilo que não pode substituir; nunca transfira aquilo cuja origem não pode rastrear; nunca confie em provas cuja integridade não possa verificar.
|
1 – IDENTIFICAR DETERMINAR QUAIS SÃO AS PROVAS Identifique a fonte, o estado, o âmbito, a condição, os identificadores únicos e a autoridade responsável pela recolha. ! Determinar se os dados voláteis necessitam de preservação imediata. |
2 – PRESERVAR PROTEJA O ORIGINAL Evite a alteração, destruição, contaminação ou acesso não autorizado antes do exame. ! Reduza ao mínimo a interação e registe todas as ações que impliquem uma mudança de fase. |
|
3 – IMPRESSÃO DIGITAL CRIAR UMA IDENTIDADE CRIPTOGRÁFICA Obtenha uma cópia forense adequada e gere um hash criptográfico para a prova resultante. ! Registe o algoritmo e o valor hash completo. |
4 – REGISTO TORNE O PROCESSO RECONSTRUÍVEL Registe quem, o quê, quando, onde, como, as ferramentas, os resultados, os erros, as observações e os desvios. ! Manter a cadeia de custódia em todas as transferências. |
|
5 – SEGURO PROTEGER AS PROVAS AO LONGO DE TODO O SEU CICLO DE VIDA Armazenar os documentos de referência verificados num local de armazenamento controlado e com acesso restrito, separado das cópias de trabalho. ! Aplique controlos de acesso, retenção e proteção. |
6 – VERIFICAR COMPROVAR QUE A PRESERVAÇÃO PERMANECE INTACTA Confirme se a aquisição foi concluída conforme previsto e volte a verificar os hashes durante os eventos de preservação definidos. ! Analise os erros, as limitações, as transferências e as verificações de correção. |
|
7 – PRESENTE PRESERVAR AS PROVAS E A SUA INTEGRIDADE – NÃO APENAS OS DADOS Apresente as provas juntamente com os registos relativos à sua proveniência, integridade, custódia, aquisição e manuseamento. Indique o que contêm e por que razão são fiáveis. |
|
Isto não se destina a substituir procedimentos forenses especializados. O SWGDE salienta expressamente que os seus documentos sobre melhores práticas não são manuais de formação, não são exaustivos e podem não ser aplicáveis a todas as circunstâncias. Nos casos em que uma situação exija um desvio, esse desvio e as medidas tomadas devem ser minuciosamente documentados.
Cadeia de custódia: o controlo do ciclo de vida
Cada transferência de provas deve ser rastreável até um identificador único da prova e deve registar, no mínimo, quem a transferiu, quem a recebeu, quando a transferência ocorreu e por que motivo ocorreu. A norma SWGDE 17-F-002 identifica explicitamente estes elementos como a informação mínima relativa à cadeia de custódia para as transferências de provas digitais. O objetivo não é a complexidade burocrática. É a continuidade. A qualquer momento, a organização deve ser capaz de responder:
- Onde estão as provas?
- Quem tem a guarda?
- Quando é que a guarda mudou?
- Por que é que isso mudou?
- A sua integridade foi verificada?
Se não for possível responder a essas perguntas, o processo de gestão de provas apresenta uma lacuna em termos de rastreabilidade.
Note-se que o ponto forte de um SOP reside no facto de os controlos se manterem estáveis, ao mesmo tempo que a implementação se torna mais sofisticada. Uma organização de pequena dimensão pode utilizar um registo de provas controlado, formulários de aquisição padronizados, hash criptográfico, armazenamento encriptado e transferências de custódia documentadas. Uma empresa de maior dimensão pode adicionar progressivamente controlo de acesso baseado em funções, repositórios de provas imutáveis ou protegidos contra gravação, verificação automatizada de hash, registos de auditoria à prova de adulteração, etc. O ponto importante é que estas capacidades alargar os controlos iniciais, em vez de os substituir.
Consulte o Quadro de Referência para conhecer todo o conteúdo e outros casos de utilização específicos que possam adequar-se melhor ao seu próprio fluxo de trabalho.
Desafios empresariais
Para começar a trabalhar, é também importante ter em conta os desafios comuns com que poderá deparar-se, mesmo que já exista um plano definido.
|
Perda de integridade |
As provas podem tornar-se pouco fiáveis ou inadmissíveis se não for possível demonstrar que não sofreram alterações. |
|
Lacunas na custódia |
Falta documentação sobre quem, quandoe como pode comprometer a sua autenticidade em tribunal. |
|
Dados voláteis |
A memória RAM, os registos, os ficheiros temporários, os dados na nuvem e outras informações voláteis podem desaparecer. |
|
Volume |
Os conjuntos de dados de grande dimensão aumentam o risco de que dados relevantes sejam ignorados ou preservados de forma inadequada. |
|
Encriptação e dados distribuídos |
O acesso, a aquisição e a proveniência tornam-se mais difíceis com sistemas e localizações distribuídos. |
|
Metadados em falta |
A perda de registos temporais, de proveniência ou de informações relativas à aquisição pode dificultar a autenticação das provas. |
O objetivo é sempre enfrentar esses desafios e transformar transformar as provas digitais num registo que a empresa possa verificar, explicar e defender.
O papel do software de verificação da integridade
No fluxo de trabalho de preservação de provas, trabalhamos com as etapas “Fingerprint” e “Verify”: criamos um hash criptográfico do registo preservado, assinalamos de forma segura esse hash num momento específico e, posteriormente, verificamos se o registo continua a corresponder. O Connecting Software’s Truth Enforcer cumpre este requisito específico: cria uma impressão digital criptográfica de um ficheiro e regista-a num livro-razão imutável da blockchain, permitindo que o ficheiro seja verificado posteriormente quanto a alterações, sem que o documento subjacente saia do controlo da organização.
O Truth Enforcer poderia proporcionar um controlo de integridade específico no âmbito desses fluxos de trabalho: determinar e, posteriormente, verificar o estado de um registo.
Podes até experimentá-lo gratuitamente — sem qualquer compromisso:
Verificador da verdade para criadores de PI: https://truth-verifier.com/landing
Verificador da verdade para jornalistas: https://truthverifier.news/landing
Entre em contacto connosco para discutir a implementação do Truth Enforcer na sua empresa
Fontes
ISO
ISO/IEC 27037:2012 - Tecnologias da informação - Técnicas de segurança - Orientações para a identificação, recolha, aquisição e preservação de provas digitais.
Fonte: https://www.iso.org/standard/44381.html
SWGDE
SWGDE 18-F-002-2.0 - Melhores práticas para a recolha de provas digitais.
Fonte: https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
SWGDE 17-F-002-2.1 - Melhores práticas para a recolha de provas informáticas.
Fonte: https://www.swgde.org/documents/published-complete-listing/17-f-002-2-1/
SWGDE 21-F-001-1.1 - Melhores práticas para a aquisição de conteúdos online.
Fonte: https://www.nist.gov/standard/1036
SWGDE 23-F-004-1.1 - Melhores práticas para a aquisição, preservação e análise de provas digitais por parte dos prestadores de serviços na nuvem.
Fonte: https://www.nist.gov/standard/3351
NIST
NIST SP 800-86 - Guia para a integração de técnicas forenses na resposta a incidentes.
Fonte: https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-86.pdf
NISTIR 8387 - Preservação de provas digitais: considerações para os responsáveis pelo tratamento de provas.
Fonte: https://nvlpubs.nist.gov/nistpubs/ir/2022/NIST.IR.8387.pdf

Por Francisco Rodrigues, Gestor de produtos
"Escrevo sobre a forma como as integrações de software se podem adaptar aos ambientes empresariais e responder às exigências específicas do sector. Quero mostrar às empresas o caminho para simplificar processos, eliminar estrangulamentos e garantir a conformidade, capacitando as equipas e os executivos C-suite com as ferramentas certas."
Leituras relacionadas
Quando as decisões relativas à identidade não podem ser comprovadas, as aprovações tornam-se riscos
Quando os agentes de IA agem, as provas são importantes: criar a camada de integridade para a conformidade com a regulamentação da UE em matéria de IA
A próxima crise de conformidade não começará com um ciberataque – começará com um PDF