
Belangrijkste opmerkingen
Het bewaren van digitaal bewijsmateriaal is het proces waarbij relevante gegevens beschikbaar worden gehouden en tegelijkertijd betrouwbaar bewijs wordt geleverd van:
A) integriteit (het record is niet gewijzigd),
B) herkomst (waar het vandaan komt en wie het heeft gemaakt), en
C) traceerbaarheidsketen (een volledig overzicht van wie het heeft afgehandeld, wanneer en hoe).
Dit behoud is van cruciaal belang wanneer een digitaal document later als bewijs moet dienen in een onderzoek, een rechtszaak of een andere formele procedure.
In deze handleiding wordt uitgelegd wat onder digitaal bewijsmateriaal valt, wanneer het bewaard moet worden, en hoe organisaties een herhaalbaar proces kunnen opzetten gebaseerd op de principes van NIST, ISO/IEC 27037 en SWGDE.
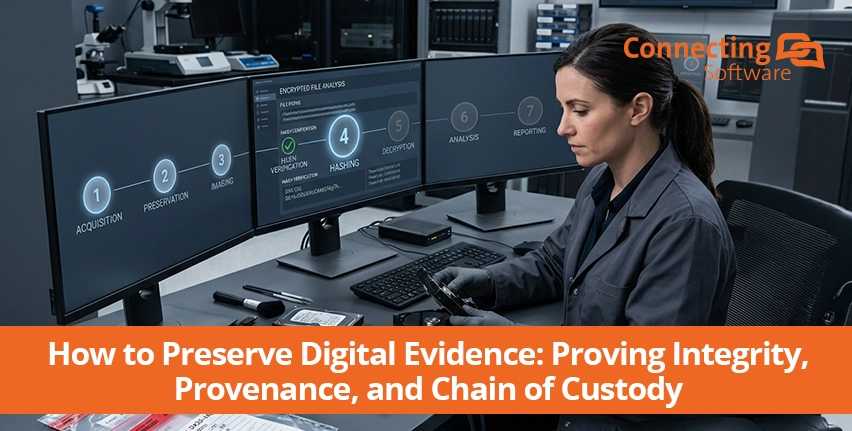
Het proces is onderverdeeld in zeven fasen:
- Identificeer — vaststellen wat het bewijs is
- Bewaren — wijziging, vernietiging, besmetting of ongeoorloofde toegang voorkomen
- Vingerafdruk — bereken een cryptografische hash van het record, zodat elke latere wijziging kan worden opgespoord.
- Record — leg vast wie de gegevens heeft verzameld, wanneer, waar en op welke manier.
- Beveilig — sla het dossier en de bijbehorende documentatie op onder toegangscontrole, waarbij elke toegang wordt geregistreerd.
- Controleer — bereken de hash opnieuw wanneer dat nodig is en controleer of deze nog steeds overeenkomt met het origineel.
- Heden — het document overleggen, samen met de documentatie waaruit de integriteit, herkomst en bewakingsketen ervan blijken.
Hoe je digitaal bewijsmateriaal kunt “identificeren” en “verifiëren”
Ontdek de tool die beide fasen voor je afhandelt. Het maakt een hash van je record, voegt een tijdstempel toe aan de hash dus de datum kan niet met terugwerkende kracht worden vastgesteld, en bewijst op verzoek dat het document hetzelfde is die je hebt bewaard.
Wat valt onder digitaal bewijsmateriaal?
Een nauwkeurige en forensische definitie, gebruikt door NIST, luidt als volgt: Digitaal bewijsmateriaal is bewijswaardige informatie die in digitale/binaire vorm wordt opgeslagen of verzonden.
“Bewijskracht”, zoals bedoeld in De Australische Wet op het bewijsrecht en De federale regels van de VS, betekent dat de informatie kan bijdragen aan het vaststellen van een feit dat van belang is voor het onderzoek of de zaak. Dus, het feit dat iets digitaal is, betekent nog niet automatisch dat het bewijs is; het wordt bewijsmateriaal wanneer het mogelijk relevant is voor het bewijzen of weerleggen van iets.
Buiten de rechtszaal, in bedrijven, kan digitaal bewijsmateriaal elke digitale registratie zijn die later nodig kan zijn om vast te stellen wat er is gebeurd, wat er is overeengekomen, wat er is goedgekeurd of welke informatie op een bepaald moment beschikbaar was. Met andere woorden: het beperkt zich niet tot één enkele rechtszaak of een op zichzelf staand onderzoek. Het kan gaan om contracten en ondertekende documenten, financiële en boekhoudkundige gegevens, e-mails en bijlagen, documenten inzake intellectuele eigendom, systeem- en applicatielogboeken, bestanden in de cloud en geëxporteerde records.
Wanneer hebben bedrijven behoefte aan bewaring?
In alle werkprocessen is de rode draad die je terugziet hoe iemand een feit moet vaststellen, een conclusie moet onderbouwen of moet aantonen dat een vereist proces is gevolgd – met behulp van documenten als bewijs. Dit sluit aan bij de begrippen bewijs, bewijsopslag en bewijskracht.
Het zijn stuk voor stuk op bewijsmateriaal gebaseerde werkprocessen waarbij bedrijven gebeurtenissen moeten reconstrueren, verantwoordelijkheid moeten vaststellen, moeten aantonen dat aan verplichtingen of controlemaatregelen is voldaan, en verdedigbaar bewijs moeten leveren aan een interne of externe besluitvormer.
|
Domein |
Werkstroom |
Behoefte |
|
Wettelijk |
Rechtszaken, onderzoeken, eDiscovery, contractuele geschillen, reacties op regelgeving, geschillen inzake intellectueel eigendom. |
Vaststellen wat er is gebeurd, de bewakingsketen en de tijdlijn in kaart brengen, en een verdedigbaar eindresultaat opleveren. |
|
Audit |
Financiële en interne audits, toezichtcontroles, controleonderzoeken, herstelmaatregelen. |
Beoordelen hoe alles was opgezet, gecontroleerd en volgens plan functioneerde, waarbij tekortkomingen werden gesignaleerd en verholpen. |
|
Naleving |
Bewaring van documenten, bewijsmateriaal inzake controle en bedrijfsvoering, toegang en autorisatie, reactie op incidenten en inbreuken, toezicht door derden, gegevensbeheer. |
Stel vast of de procedures en controles zijn nageleefd en gecontroleerd, waarbij rekening is gehouden met de toegang tot en de verwerking van gegevens binnen een deugdelijk bestuurskader. |
De gevolgen van het uitblijven van instandhouding
De gevolgen van onvoldoende bewaring zijn reëel. In september 2022 kondigde de Amerikaanse Securities and Exchange Commission handhavingsmaatregelen aan tegen 16 bedrijven aan Wall Street wegens wijdverbreide tekortkomingen bij het onderhouden en bewaren van elektronische communicatie. De bedrijven stemden ermee in om te betalen meer dan $1,1 miljard aan boetes in totaal. De SEC verklaarde dat deze tekortkomingen ertoe hebben geleid dat haar onderzoekers geen toegang hadden tot communicatie die tijdens toezichtsonderzoeken beschikbaar had moeten zijn.
In 2023 werden nog eens 11 bedrijven aangeklaagd wegens het niet bewaren en archiveren van elektronische communicatie, waarbij de bedrijven ermee instemden om gezamenlijk een bedrag van $289 miljoen aan boetes. De SEC beschreef deze tekortkomingen als schendingen van de vereisten inzake het bijhouden van gegevens uit de federale effectenwetgeving en benadrukte nogmaals het belang van het bewaren van elektronische communicatie ten behoeve van toezicht en onderzoeken door de toezichthoudende instanties.
En de risico’s reiken ook verder dan het bijhouden van gegevens voor regelgevende doeleinden. In het Verenigd Koninkrijk heeft het High Court Raymond McKeeve schuldig bevonden aan minachting van het gerecht, nadat elektronisch materiaal was vernietigd terwijl er een bewaarplicht gold. De rechtbank legde vervolgens een Een boete van 25.000 pond en legde aanzienlijke kostenveroordelingen op. Ocado, de onderneming, meldde dat haar de juridische kosten bedroegen ongeveer 1,1 miljoen pond. De heer McKeeve, de betrokken persoon, heeft ongeveer 615.000 pond aan proceskosten.
Archivering en het bewaren van digitaal bewijsmateriaal hangen nauw met elkaar samen. Archivering zorgt ervoor dat er betrouwbare bedrijfsdocumenten worden bijgehouden; het bewaren van bewijsmateriaal beschermt informatie die later nodig kan zijn om vast te stellen wat er is gebeurd.
De les is simpel: bewaar digitale informatie niet zomaar – zorg ervoor dat je kunt aantonen wat het is en waarom het betrouwbaar is wanneer het er echt toe doet.
De 7 stappen voor het bewaren van digitaal bewijsmateriaal
Het doel van een standaardprocedure (SOP) voor het bewaren van bewijsmateriaal binnen een onderneming is het vaststellen van een beperkt aantal verplichte maatregelen die de integriteit, authenticiteit, traceerbaarheid en reproduceerbaarheid van bewijsmateriaal waarborgen, vanaf het moment dat het wordt geïdentificeerd tot en met de uiteindelijke presentatie of vernietiging ervan. De drie belangrijkste bronnen van richtlijnen die zijn gebruikt bij het opstellen van deze SOP en die u kunt raadplegen om uw eigen SOP op te stellen, zijn:
- ISO/IEC 27037:2012 Informatietechnologie – Beveiligingstechnieken – Richtlijnen voor de identificatie, verzameling, verwerving en bewaring van digitaal bewijsmateriaal;
- ’Wetenschappelijke werkgroep inzake digitaal bewijsmateriaal’ (SWGDE) Aanbevolen werkwijzen voor het verzamelen van digitaal bewijsmateriaal (en 17-F-002-2.1, 18-F-002-2.0, 21-F-001-1.1, 23-F-004-1.1);
- NIST SP 800-86’ Handleiding voor de integratie van forensische technieken in de incidentrespons en NIST IR 8387 Bewaring van digitaal bewijsmateriaal – Overwegingen voor degenen die met bewijsmateriaal omgaan.
Je uitgangspunt zou moeten zijn: Pas nooit iets aan wat je niet kunt vervangen; geef nooit iets door waarvan je de herkomst niet kunt traceren; vertrouw nooit op bewijsmateriaal waarvan je de integriteit niet kunt controleren.
|
1 – IDENTIFICEREN STEL VAST WAT HET BEWIJSMATERIAAL IS Geef de bron, de status, de reikwijdte, de toestand, de unieke identificatiecodes en de bevoegdheid voor het verzamelen aan. ! Bepaal of vluchtige gegevens onmiddellijk moeten worden bewaard. |
2 – BEWAREN BESCHERM HET ORIGINEEL Voorkom wijziging, vernietiging, verontreiniging of ongeoorloofde toegang vóór het onderzoek. ! Beperk interactie tot een minimum en leg elke actie vast die een nieuwe fase inluidt. |
|
3 – VINGERAFDRUK EEN CRYPTOGRAFISCHE IDENTITEIT AANMAKEN Maak een geschikte forensische kopie en genereer een cryptografische hash voor het resulterende bewijsmateriaal. ! Noteer het algoritme en de volledige hashwaarde. |
4 – OPNAME ZORG ERVOOR DAT HET PROCES RECONSTRUCEERBAAR IS Leg vast: wie, wat, wanneer, waar, hoe, hulpmiddelen, resultaten, fouten, observaties en afwijkingen. ! Zorg ervoor dat de bewakingsketen bij elke overdracht intact blijft. |
|
5 – VEILIG BEWIJSMATERIAAL BEVEILIGEN GEDURENDE DE GEHELE LEVENSCYCLUS Bewaar geverifieerde masterdocumenten in een gecontroleerde opslagruimte met beperkte toegang, gescheiden van de werkkopieën. ! Pas maatregelen toe op het gebied van toegang, bewaring en beveiliging. |
6 – CONTROLEREN AANTONEN DAT HET BEHOUD INTACT IS GEBLEVEN Controleer of de overname volgens plan is voltooid en controleer de hashes opnieuw tijdens de vastgestelde bewaarmomenten. ! Controleer fouten, beperkingen, overdrachten en correctiecontroles. |
|
7 – HEDEN BEHOUD HET BEWIJSMATERIAAL EN DE INTEGRITEIT ERVAN – NIET ALLEEN DE GEGEVENS Leg het bewijsmateriaal voor, samen met de gegevens over de herkomst, de integriteit, de bewaring, de verwerving en de behandeling ervan. Geef aan wat het bevat en waarom het betrouwbaar is. |
|
Dit is niet bedoeld ter vervanging van gespecialiseerde forensische procedures. SWGDE wijst er uitdrukkelijk op dat haar documenten met beste praktijken geen opleidingshandleidingen zijn, niet allesomvattend zijn en mogelijk niet op elke situatie van toepassing zijn. Wanneer een situatie een afwijking vereist, moeten zowel de afwijking als de genomen maatregelen grondig worden gedocumenteerd.
Traceerbaarheid: controle over de levenscyclus
Elke overdracht van bewijsmateriaal moet herleidbaar zijn tot een unieke identificatiecode en moet ten minste vermelden wie het heeft overgedragen, wie het heeft ontvangen, wanneer de overdracht plaatsvond en waarom deze plaatsvond. SWGDE 17-F-002 noemt deze elementen expliciet als de minimale informatie over de bewakingsketen voor de overdracht van digitaal bewijsmateriaal. Het doel is niet bureaucratische complexiteit, maar continuïteit. De organisatie moet op elk moment het volgende kunnen beantwoorden:
- Waar is het bewijs?
- Wie heeft het gezag?
- Wanneer is de voogdij overgegaan?
- Waarom is het veranderd?
- Is de integriteit ervan gecontroleerd?
Als die vragen niet kunnen worden beantwoord, vertoont het proces voor bewijsbeheer een lacune in de traceerbaarheid.
Houd er rekening mee dat de kracht van een SOP ligt in het feit dat de controlemaatregelen stabiel blijven, terwijl de uitvoering steeds geavanceerder wordt. Een kleine organisatie zou gebruik kunnen maken van een gecontroleerd bewijsmateriaalregister, gestandaardiseerde innameformulieren, cryptografische hashing, versleutelde opslag en gedocumenteerde overdrachten van bewaring. Een grotere onderneming kan geleidelijk rolgebaseerde toegangscontrole, onveranderlijke of tegen schrijven beveiligde bewijsmateriaalopslagplaatsen, geautomatiseerde hash-verificatie, fraudebestendige auditlogs, enzovoort toevoegen. Het belangrijkste punt is dat deze mogelijkheden uitbreiden de oorspronkelijke bedieningselementen behouden in plaats van ze te vervangen.
Raadpleeg het referentiekader voor alle inhoud en andere specifieke gebruiksscenario’s die wellicht beter aansluiten bij uw eigen workflow.
Uitdagingen voor ondernemingen
Om aan de slag te gaan, is het ook belangrijk om rekening te houden met veelvoorkomende uitdagingen waarmee je te maken kunt krijgen, zelfs als er al een plan ligt.
|
Verlies van integriteit |
Bewijs kan onbetrouwbaar of niet-ontvankelijk worden als u niet kunt aantonen dat het ongewijzigd is gebleven. |
|
Lacunes in de bewaring |
Ontbrekende documentatie over wie, wanneeren hoe kan de geloofwaardigheid ervan voor de rechter ondermijnen. |
|
Veranderlijke gegevens |
RAM, logbestanden, tijdelijke bestanden, cloudgegevens en andere vluchtige informatie kunnen verdwijnen. |
|
Volume |
Grote datasets vergroten het risico dat relevante gegevens over het hoofd worden gezien of onvoldoende worden bewaard. |
|
Versleuteling en gedistribueerde gegevens |
Toegang, verwerving en herkomst worden moeilijker bij gedistribueerde systemen en locaties. |
|
Ontbrekende metagegevens |
Het verlies van tijdstempels, herkomstgegevens of aankoopinformatie kan het moeilijk maken om bewijsmateriaal te verifiëren. |
Het doel is altijd om deze uitdagingen het hoofd te bieden en er het beste van te maken digitaal bewijsmateriaal vastleggen in een dossier dat het bedrijf kan verifiëren, toelichten en verdedigen.
Waar software voor integriteitscontrole van pas komt
In de workflow voor het bewaren van bewijsmateriaal werken we met de fasen “Fingerprint” en “Verify”: het genereren van een cryptografische hash van het bewaarde document, het op een veilige manier vastleggen van die hash op een bekend tijdstip, en het later controleren of het document nog steeds overeenkomt. Connecting Software’s Truth Enforcer voldoet aan deze specifieke eis: het genereert een cryptografische vingerafdruk van een bestand en slaat deze op in een onveranderlijk blockchain-register, waardoor het bestand later op wijzigingen kan worden gecontroleerd zonder dat het onderliggende document buiten de controle van de organisatie komt.
Truth Enforcer zou binnen die workflows één afzonderlijke integriteitscontrole kunnen bieden: het vaststellen en vervolgens controleren van de status van een record.
Je kunt het zelfs gratis uitproberen – geheel vrijblijvend:
Waarheidscontroleur voor IP-makers: https://truth-verifier.com/landing
Waarheidscontroleur voor journalisten: https://truthverifier.news/landing
Neem contact met ons op om de implementatie van Truth Enforcer in uw onderneming te bespreken
Bronnen
ISO
ISO/IEC 27037:2012 - Informatietechnologie - Beveiligingstechnieken - Richtlijnen voor de identificatie, verzameling, verwerving en bewaring van digitaal bewijsmateriaal.
Bron: https://www.iso.org/standard/44381.html
SWGDE
SWGDE 18-F-002-2.0 - Aanbevolen werkwijzen voor het verzamelen van digitaal bewijsmateriaal.
Bron: https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
SWGDE 17-F-002-2.1 - Aanbevolen werkwijzen voor het verzamelen van bewijsmateriaal bij computerforensisch onderzoek.
Bron: https://www.swgde.org/documents/published-complete-listing/17-f-002-2-1/
SWGDE 21-F-001-1.1 - Aanbevolen werkwijzen voor het verkrijgen van online inhoud.
Bron: https://www.nist.gov/standard/1036
SWGDE 23-F-004-1.1 - Aanbevolen werkwijzen voor het verzamelen, bewaren en analyseren van digitaal bewijsmateriaal door aanbieders van clouddiensten.
Bron: https://www.nist.gov/standard/3351
NIST
NIST SP 800-86 - Handleiding voor de integratie van forensische technieken in incidentrespons.
Bron: https://nvlpubs.nist.gov/nistpubs/legacy/sp/nistspecialpublication800-86.pdf
NISTIR 8387 - Bewaring van digitaal bewijsmateriaal: aandachtspunten voor degenen die met bewijsmateriaal omgaan.
Bron: https://nvlpubs.nist.gov/nistpubs/ir/2022/NIST.IR.8387.pdf

Door Francisco Rodrigues, Product Manager
"Ik schrijf over hoe software-integraties zich kunnen aanpassen aan bedrijfsomgevingen en kunnen inspelen op branchespecifieke eisen. Ik wil ondernemingen de weg wijzen om processen te stroomlijnen, knelpunten te elimineren en compliance te garanderen door teams en C-suite executives te voorzien van de juiste tools."
Gerelateerd
Wanneer beslissingen over identiteit niet kunnen worden aangetoond, worden goedkeuringen een risico
Wanneer AI-agenten handelen, is bewijs van belang: het opbouwen van de integriteitslaag voor naleving van de EU-AI-regelgeving
De volgende compliance-crisis begint niet met een cyberaanval – maar met een PDF-bestand