
Descubra como as empresas podem reforçar a sua preparação para litígios através de provas digitais verificáveis, registos com data e hora seladas, integridade criptográfica e garantia da validade das provas.
Abaixo você encontrará o nosso Blockchain postagens
Ver todos os posts do blog
Descubra como as empresas podem reforçar a sua preparação para litígios através de provas digitais verificáveis, registos com data e hora seladas, integridade criptográfica e garantia da validade das provas.
A faturação eletrónica da UE está a tornar essencial a integridade das provas a longo prazo. Saiba por que razão as pistas de auditoria, por si só, podem ser insuficientes e como uma camada de integridade das provas ajuda a preservar registos financeiros autênticos e verificáveis.
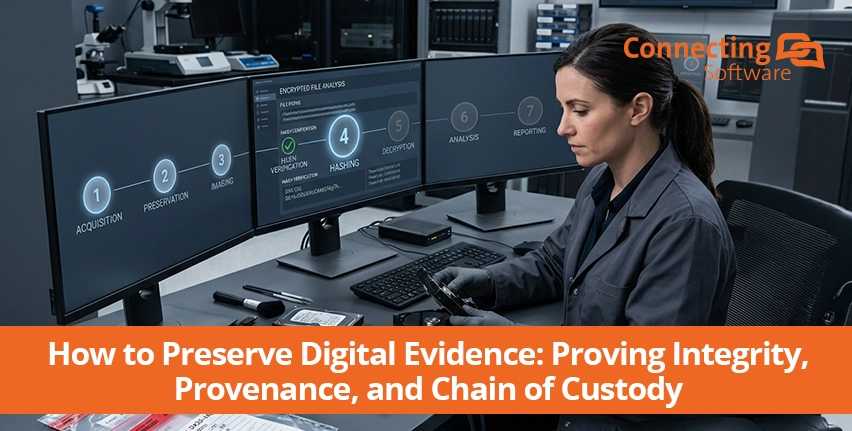
Saiba como preservar provas digitais através de um processo de sete etapas para comprovar a integridade, a proveniência e a cadeia de custódia, com base nas orientações do NIST, da ISO/IEC e do SWGDE.
A maioria das organizações consegue explicar como funcionam os seus sistemas de identificação. Muito menos conseguem comprovar o que o sistema processou no momento da decisão, como ponderou esses dados e se o registo se manteve inalterado desde então.
O requisito de supervisão humana previsto no artigo 14.º e o conceito de ’modificação substancial’ previsto no n.º 23 do artigo 3.º criam um ónus da prova que a exploração florestal normal não satisfaz.
Se o seu programa de conformidade ainda considera que “parece oficial” constitui prova de autenticidade, esta decisão deve preocupá-lo mais do que o seu próximo alerta de «zero-day».
A integridade das provas a longo prazo poderá ajudar a reduzir os encargos de conformidade das PME, reforçar a confiança transfronteiriça e colmatar um défice de IVA de 128 mil milhões de euros em toda a UE.
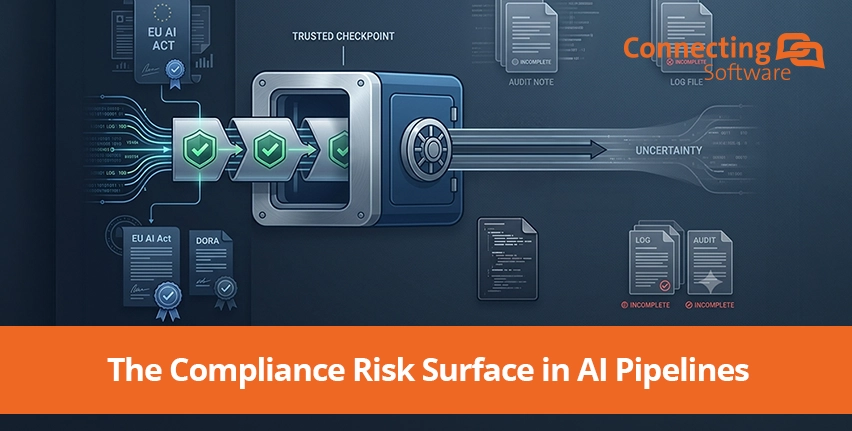
A modificação após o ponto de confiança deve ser comprovável, não presumida – e a maioria dos programas de conformidade não dispõe de um mecanismo para tal.
Os CISOs do setor público dispõem de controlos maduros de Zero Trust. Esses controlos não oferecem garantias de integridade dos dados. Estamos a trabalhar para encontrar formas de as garantir.