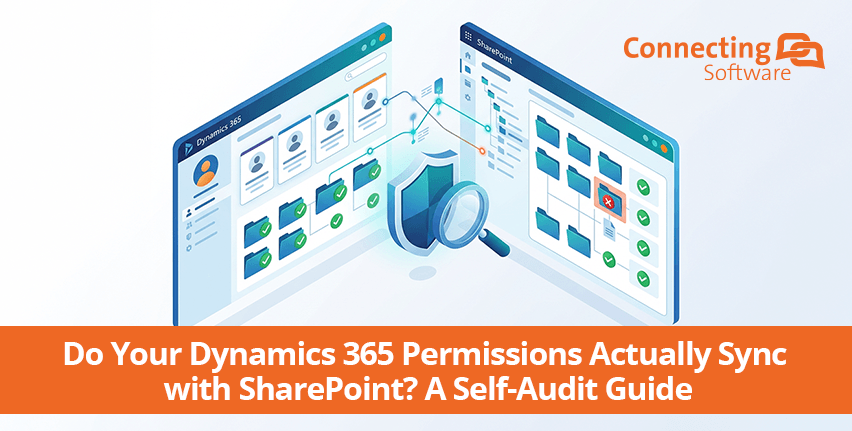
如果团队中有人在 Dynamics 365 中无法查看某笔交易、某个案例或某个客户账户,他们还能在 SharePoint 中打开相关的文档吗?
大多数组织都认为答案是否定的。但对于将SharePoint用作Dynamics 365文档存储的团队而言,答案往往是肯定的,而且他们通常只有在审计、员工离职或数据泄露事件发生时,才会发现这一漏洞。.
本指南将详细介绍如何检查您自身的环境,如果存在安全漏洞,这实际上会给您带来多少损失,以及在选择能够有效弥补该漏洞的解决方案时应关注哪些方面。.
了解用于 Dynamics 365 和 SharePoint 权限同步的工具
"将 SharePoint 的权限与 Dynamics 365 同步"究竟是什么意思
Dynamics 365 和 SharePoint 各自运行着独立的安全系统. Dynamics 365 通过安全角色、业务部门层级、所有权和记录共享来控制谁可以查看哪些内容。SharePoint 通过其自身的站点、库和文件夹权限来控制访问。.
当 Dynamics 365 与 SharePoint 集成用于文档存储时,文件会转移到 SharePoint 库中,但 Dynamics 365 中管理这些文件的权限逻辑并不会自动转移。"同步"权限是指 确保这两个独立系统始终保持同步,以便用户在SharePoint中访问某份文档时,其访问权限始终与在Dynamics 365中访问相关记录时的权限一致, ,即使角色、团队和所有权发生了变化。.
自我评估:表明你存在权限缺口的6个迹象
请结合您自己的环境逐一检查这些内容。其中大部分问题无需IT部门协助即可解答。.
-
没有CRM访问权限的用户仍可在SharePoint中打开该文件。.
选择Dynamics 365中某个特定用户无法查看的记录,然后检查该用户是否能直接打开该记录对应的SharePoint文件夹。如果可以,则说明存在权限缺口。.
-
在 CRM 中,已被停用的用户仍然可以访问文档。.
在 Dynamics 365 中停用某位用户,并不会撤销其 SharePoint 权限,除非有人或某个系统正在主动管理该连接。.
-
一个业务部门进行了重组,但文件夹权限并未受到影响。.
如果各团队在过去一年中经历了重组、合并或重新分配,而无人据此更新 SharePoint,那么权限设置就已经过时了。.
-
没有人能肯定地说,谁可以访问某位客户的文件。.
如果要回答这个问题需要手动检查 SharePoint 的组成员身份,那就说明你没有启用同步功能,而是使用了上次配置时的快照。.
-
一次合规性或安全性审查将 SharePoint 的访问标记为"无法验证"。"
对于运行 D365 并采用 SharePoint 架构的组织而言,这是 GDPR 及一般数据治理审计中最常见的发现之一。
-
无论存在哪些 SharePoint 权限,都是当初手动设置一次后,就再也没有修改过。.
原生的 Dynamics 365–SharePoint 集成根本不会配置 SharePoint 的权限,它仅负责移动文档。 目前存在的任何访问结构,几乎可以肯定都是由 IT 部门在系统上线时手动设置的,此后一直保持不变,即使 CRM 角色、团队和所有权一直在变化。.
Dynamics 365 CRM 权限与 SharePoint 同步不畅实际上会给您带来哪些损失
眼前的风险很明确: 用户看到文档、合同、财务记录和个人数据,而这些内容与他们在CRM系统中无权访问的记录相关联. 对于受监管的行业而言,这直接涉及《通用数据保护条例》(GDPR)或数据治理方面的风险,而不仅仅是内部的尴尬局面。.
这种隐性成本往往在审计或事件响应过程中显现出来——当面临"无法确认谁曾访问过该文件"这种情况时,其处境远比能给出明确答案要糟糕得多。而且,由于随着角色和团队的变化,这一漏洞会悄然扩大,因此任何特定时刻的风险暴露程度,通常都比最初搭建该集成系统的人所预想的要大。.
缩小差距的方案
组织在这方面通常会采取以下四种实际途径:
- 什么都别做。. 这种情况很常见,但每当角色、团队或所有权分配发生变化时,风险就会成倍增加,而且在审计中这是最难自圆其说的。.
- 手动管理 SharePoint 权限。. 在小范围内尚可运作,但一旦涉及的用户、群组或业务部门超过寥寥数个,该系统便难以支撑,更新几乎会立即滞后于实际情况。.
- 构建自定义自动化(例如,Power Automate 脚本)。. 虽然可行,但这意味着必须针对每种权限场景、安全角色、级联规则和业务部门层级都拥有并维护自定义逻辑,而且每当微软更改任一平台时,都必须重新审视这些逻辑。.
- 使用一个 开箱即用的专用解决方案. 专为此设计的工具会持续、自动地处理此事,无需您的团队维护自定义逻辑或手动核对权限。.
这些选项中没有哪一个是自动"正确”的,这取决于您的业务规模、风险承受能力以及内部资源配置。但对于用户数量超过几十人的任何组织而言,前两种方案往往会随着时间的推移悄无声息地失败,而第三种方案则会带来持续的维护成本,这一点大多团队都低估了。.
需要一个实施流程吗?请参阅此处 步骤指南 供您参考。.
选择 Dynamics 365 CRM 和 SharePoint 权限同步解决方案时应关注哪些方面
如果您正在评估一款专用工具,以下这些标准才是真正区分“彻底解决”与“部分解决”的关键:
当 Dynamics 365 中发生变化时,权限会立即更新吗?还是我只能等待计划内的同步?
可靠的同步解决方案能够实时更新 SharePoint 的访问权限——一旦 Dynamics 365 中发生角色、团队或所有权变更,系统会立即进行更新,而非通过批量处理或按计划延迟更新。.
它真的能涵盖我的整个安全模型,还是仅限于基本的角色映射?
完整的解决方案能够完全复制整个安全模型:包括安全角色、业务部门层级结构、级联行为、经理/职位层级结构以及记录共享,而不仅仅是顶级角色。.
我能否按照我们组织实际的需求来部署这个?
是的,如果该解决方案支持自主托管、Azure 和 SaaS 部署。对于有数据驻留要求或基础设施不在微软标准云环境之内的组织而言,仅限在线的工具将无法满足需求。.
它是否适用于我当前运行的 Dynamics CRM 版本,包括较早的本地部署版本?
只有当该工具明确支持与 Dynamics 365 Online 并行运行的旧版本地部署版 Dynamics CRM 时才适用,许多同步工具仅支持 Online 版本。.
这能解决 SharePoint 的权限限制吗,还是说我迟早还是会遇到这些限制?
该完整解决方案通过自动构建文件夹结构,而非仅仅复制权限,解决了 SharePoint 约 50,000 个“唯一权限范围”的限制问题。.
它是否符合我所在组织所需的合规认证和审计追踪要求?
请寻找与您所在行业相关的认证,包括 ISO 认证、符合 GDPR 要求,以及在适用情况下符合 GCC High / Azure Government 标准,此外还应确保每次权限变更都有可追溯的审计记录。.
CB Dynamics 365 to SharePoint Permissions Replicator 如何满足这些标准
|
标准 |
处理方式 |
|
实时同步 |
持续监控 Dynamics 365,并自动将权限变更应用到 SharePoint,无需人工干预。. |
|
全面覆盖安全模型 |
复制了安全角色、业务部门层级结构、级联行为、经理/职位层级结构、团队以及共享设置——这是完整的架构,而非子集。. |
|
部署灵活性 |
支持自主部署、在 Microsoft Azure 上运行,或作为 Connecting Software SaaS 服务(欧盟或美国)。. |
|
对旧版 CRM 的支持 |
支持从 Dynamics CRM 2013、2015、2016 本地部署版本到 Dynamics 365 在线版、销售、客户服务和现场服务。. |
|
权限范围的限制 |
与 SharePoint Structure Creator 配合使用,可将文档分布到基于规则的文件夹结构中,从而规避 50,000 个范围的上限。. |
|
认证和审计日志记录 |
已通过 GCC High / Azure Government 认证,并符合 ISO 9001:2015 和 ISO 27001:2022 标准,专为满足符合 GDPR 要求而设计,并完整记录权限变更日志以供合规审查。. |
观看实际演示
了解 CB Dynamics 365 至 SharePoint 权限复制器的工作原理